



Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

В Сети обнаружена новая интересная мошенническая кампания. Стоящие за ней злоумышленники используют личность Илона Маска и взломанные аккаунты Twitter, их дневная выручка составила 28 биткинов (или 180 000 долларов).

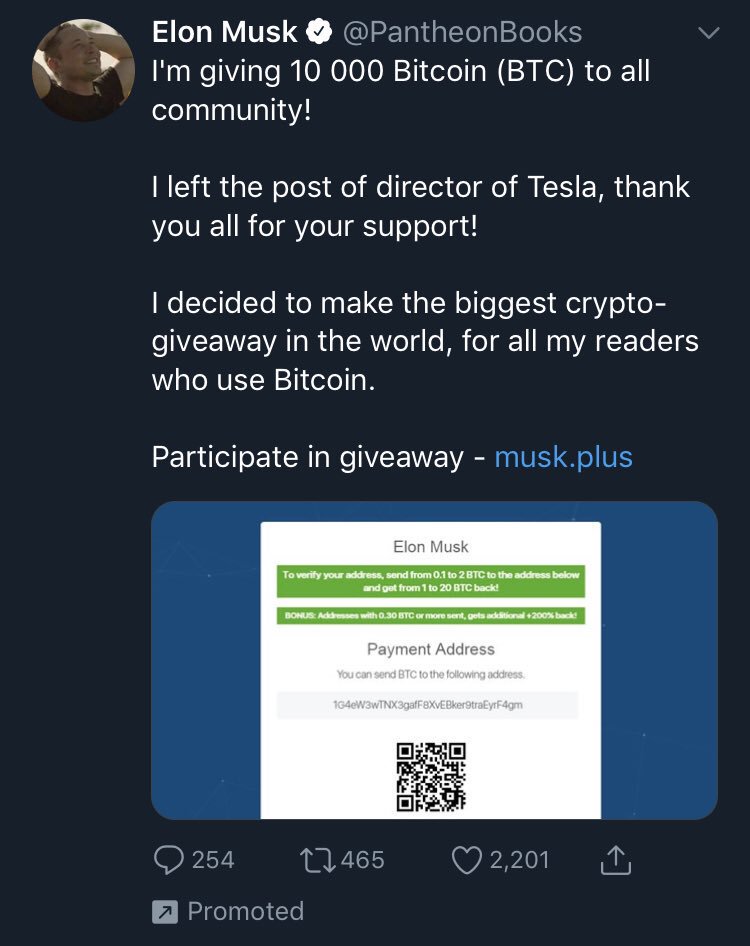
Мошенники начинали свою схему со взлома любой подтвержденной учетной записи Twitter, после чего меняли ее имя на «Elon Musk». Далее злоумышленники размещали от лица Маска информацию о «крупнейшей в истории раздаче биткоинов» — 10 000 цифровых монет.

«Я раздаю 10 000 биткоинов (BTC) сообществу», — гласил взломанный аккаунт.

Хуже всего, что подобный пост даже продвигался с помощью рекламной системы Twitter. Это позволило охватить большую аудиторию доверчивых пользователей, а также придать твиту легитимность.

Также мошенники размещали информацию о сайтах musk[.]plus, musk[.]fund и spacex[.]plus, на них пользователи должны были отправить от 0,1 до 3 биткоинов, чтобы получить в ответ гораздо больше.

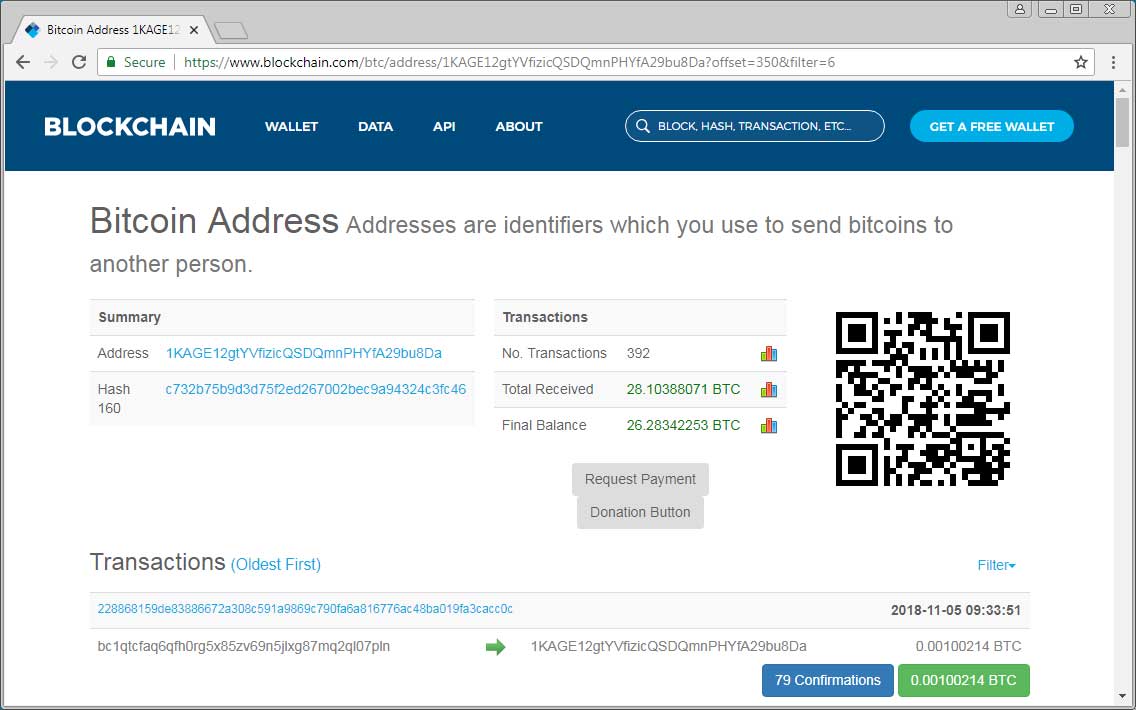
Удивительно, но за всего один лишь день мошенники получили 392 транзакций, что позволило им заработать 28 биткоинов или 180 000 в долларах США.

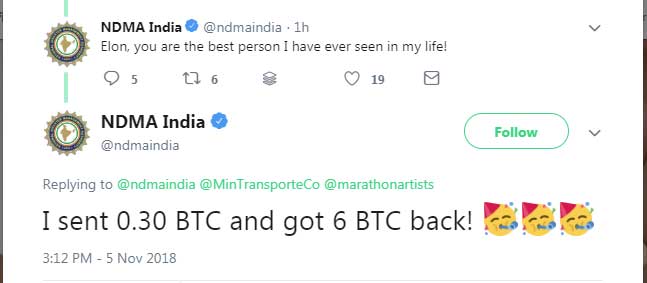
В целях продвижения своей кампании злоумышленники также взломали Twitter-аккаунт Министерства транспорта Колумбии и Национального управления по ликвидации последствий стихийных бедствий Индии.

С их помощью мошенники пытались убедить пользователей, что цифровая валюта действительно возвращается.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru