



Тим Кук призвал американское правительство создать аналог GDPR

Тим Кук призвал американское правительство создать аналог GDPR

Тим Кук призвал американское правительство создать аналог GDPR

Глава Apple Тим Кук потребовал принять в США новый жесткий закон, касающийся защиты персональных данных. Генеральный директор техногиганта ссылается на злоупотребление «глубоко персональной» информацией, которая, по словам Кука, «превращается в оружие против нас».

Тим Кук также положительно отозвался о принятом в мае европейском регламенте GDPR (Общий регламент о защите данных). Кук убежден в необходимости надежной защиты неприкосновенности частной жизни пользователей.

«Нам нет надобности приукрашивать важность этого», — заявил CEO Apple.

Тим Кук также использовал термин «промышленный комплекс» данных, отмечая, что миллиарды долларов были потрачены на отслеживание лайков и дизлайков, желаний и страхов пользователей, надежд и мечт. Именно такого рода информация собирается технологическими и рекламными компаниями.

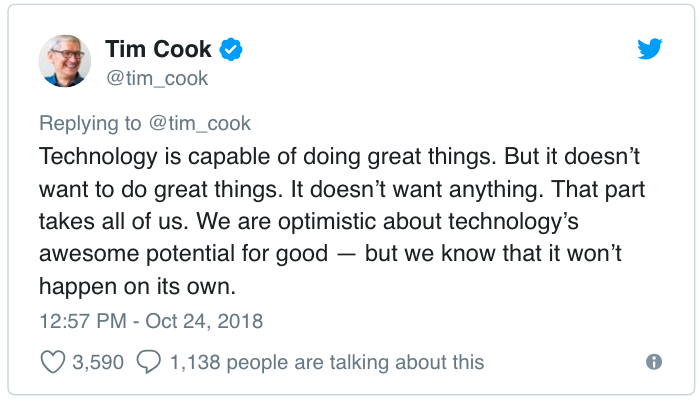
«Технологии способны совершать великие вещи. Но они не хотят этого делать, они ничего не хотят. Эта сторона вопроса касается нас всех. Мы настроены оптимистично относительно потенциала технологий служить добру, однако все прекрасно понимаем, что это не случится само собой», — пишет Кук в Twitter.

Гендиректор Apple убежден, что махинации с персональными данными в настоящее время служат лишь одной цели — обогащению крупных корпораций, которые собирают личную пользовательскую информацию.

Таким образом, Тим Кук от лица всей компании заявил, что полностью поддерживает введение в США своего аналога GDPR, который бы помог надежно регулировать использование личных данных граждан Америки.

С полной речью главы американской компании можно ознакомиться на видео ниже:

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru