



Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Mozilla выпустила очередную версию своего браузера Firefox. В Firefox 63 реализованы новые функции, однако особого внимания заслуживает переработанная старая защитная функция Tracking Protection.

Изначально работа Tracking Protection была завязана на блокировании рекламных трекеров во время работы в режиме приватного просмотра. Потом действие функции немного расширили — добавили блокирование скриптов сервисов аналитики, попытки снятия «отпечатка» пользователя и некоторых майнеров, действующих в браузере.

Серьезное улучшение Tracking Protection получила в Firefox 57, когда Mozilla разрешила активировать функцию не только в режиме приватного просмотра.

А теперь, выпустив Firefox 63, корпорация сдержала старое обещание, активировав Tracking Protection для всех пользователей по умолчанию в любом режиме просмотра.

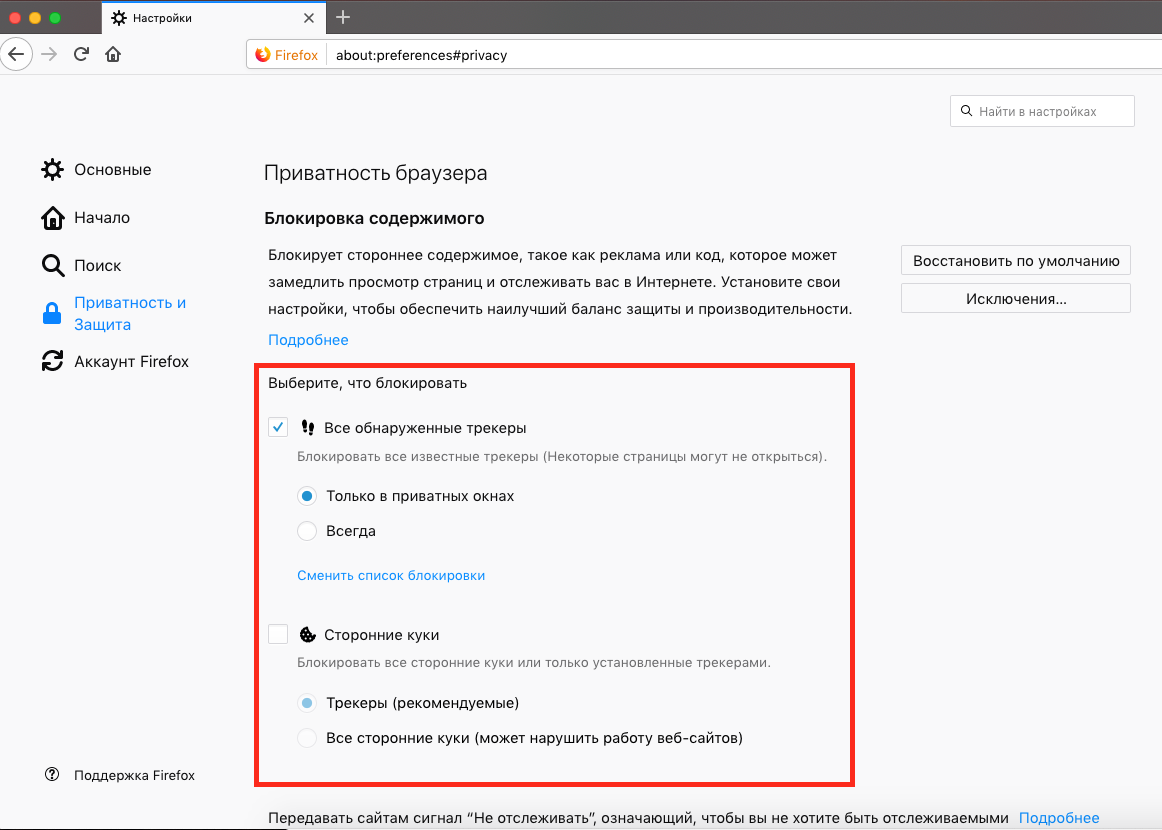
Был произведен и небольшой ребрендинг — теперь функция называется Enhanced Tracking Protection или Content Blocking, она блокирует все трекеры, обозначенные в списке Disconnect.me. Этот список Mozilla использует со дня введения Tracking Protection в эксплуатацию.

В своем блоге компания также заявила, что она планирует разрешить Tracking Protection блокировать не только код JavaScript, но и файлы cookie. Следующее улучшение функция получит с выходом Firefox 65, который запланирован на январь 2019 года.

Зайдя в «Настройки => Приватность и Защита», вы можете ознакомиться с настройками функции:

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru