



Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Вышел Firefox 63 — Mozilla улучшила защиту от рекламных трекеров

Mozilla выпустила очередную версию своего браузера Firefox. В Firefox 63 реализованы новые функции, однако особого внимания заслуживает переработанная старая защитная функция Tracking Protection.

Изначально работа Tracking Protection была завязана на блокировании рекламных трекеров во время работы в режиме приватного просмотра. Потом действие функции немного расширили — добавили блокирование скриптов сервисов аналитики, попытки снятия «отпечатка» пользователя и некоторых майнеров, действующих в браузере.

Серьезное улучшение Tracking Protection получила в Firefox 57, когда Mozilla разрешила активировать функцию не только в режиме приватного просмотра.

А теперь, выпустив Firefox 63, корпорация сдержала старое обещание, активировав Tracking Protection для всех пользователей по умолчанию в любом режиме просмотра.

Был произведен и небольшой ребрендинг — теперь функция называется Enhanced Tracking Protection или Content Blocking, она блокирует все трекеры, обозначенные в списке Disconnect.me. Этот список Mozilla использует со дня введения Tracking Protection в эксплуатацию.

В своем блоге компания также заявила, что она планирует разрешить Tracking Protection блокировать не только код JavaScript, но и файлы cookie. Следующее улучшение функция получит с выходом Firefox 65, который запланирован на январь 2019 года.

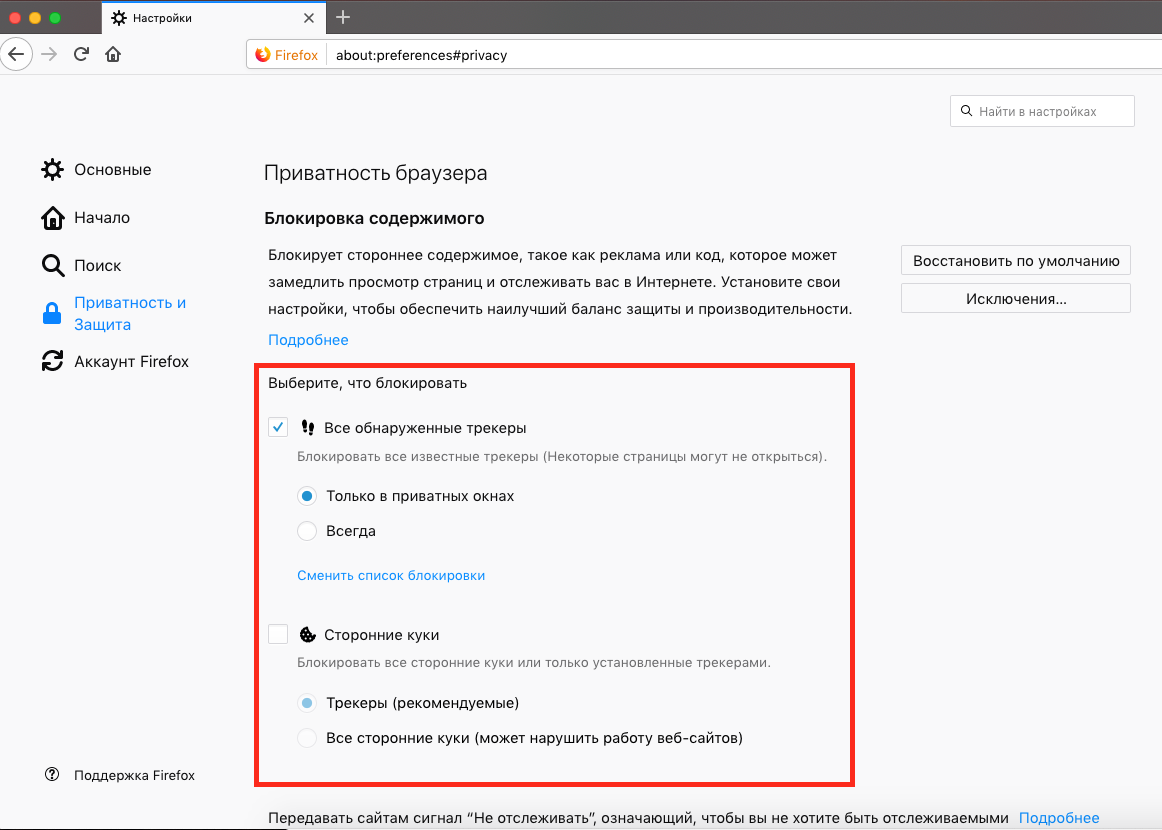
Зайдя в «Настройки => Приватность и Защита», вы можете ознакомиться с настройками функции:

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru