



Теперь данные аккаунта Apple можно загрузить на специальном ресурсе

Теперь данные аккаунта Apple можно загрузить на специальном ресурсе

Теперь данные аккаунта Apple можно загрузить на специальном ресурсе

Apple запустила новый веб-портал, посвященный конфиденциальности и безопасности своих клиентов. На нем пользователи смогут скачать данные, привязанные к их аккаунтам Apple ID. Среди этой информации будет история транзакций, история AppleCare, история загрузок приложений, маркетинговые данные и многое другое.

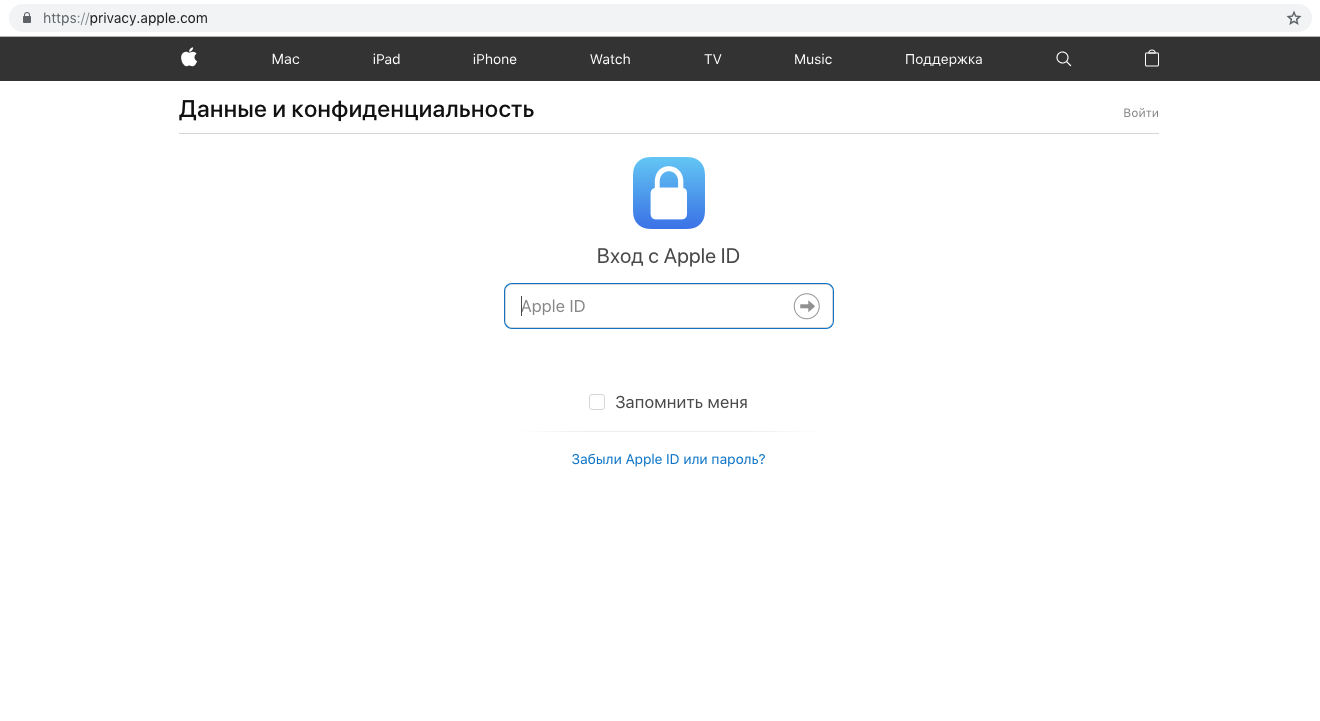
Для доступа к данным вам нужно посетить ресурс https://privacy.apple.com/ и войти при помощи своих учетных данных Apple ID.

После авторизации вам будет предоставлено несколько опций на выбор. Там можно: деактивировать аккаунт, загрузить копию своих данных, исправить свои данные, удалить свой аккаунт.

Опция «Исправление данных» ведет на страницу, содержащую ссылки на страницы аккаунта Apple ID и Apple Store. Чтобы скачать ваши данные, воспользуйтесь специальной опцией. Таким образом можно скачать:

  • Активность App Store, iTunes Store, iBooks Store, Apple Music.
  • Информацию об аккаунте Apple ID и подключенном устройстве.
  • Активность в Apple Online и Retail Stores.
  • Историю AppleCare.
  • Активность Game Center.
  • Закладки и список для чтения iCloud.
  • Напоминания и календарь iCloud.
  • Контакты iCloud.
  • Заметки iCloud.
  • Отчеты Maps.
  • Файлы и документы iCloud Drive.
  • Почту iCloud.
  • Фото iCloud.

На выбор предлагается несколько форматов, в которых можно получить затребованную информацию. Apple предупреждает, что процесс формирования может занять до 7 дней. Статус можно проверить по адресу. https://privacy.apple.com/account.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru