



Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

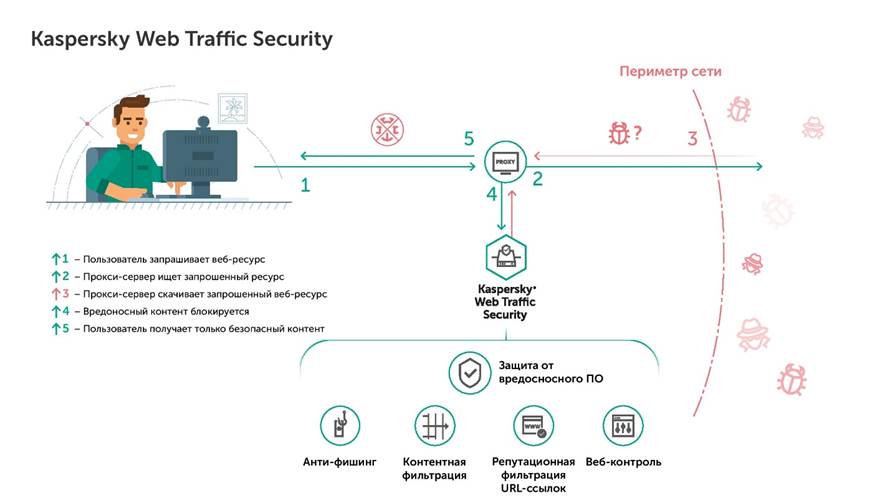
«Лаборатория Касперского» выпустила новое приложение Kaspersky Web Traffic Security. Оно стало компонентом продукта Kaspersky Security для интернет-шлюзов, пришедшим на смену Антивирусу Касперского для Proxy Server. Решение призвано защищать компании от всех видов кибератак, повышать производительность труда за счёт управления доступом к внешним ресурсам и снижать накладные расходы на IT-поддержку.

По данным «Лаборатории Касперского», в 2017 году практически треть пользователей, включая корпоративных, подверглась кибератакам. При этом потенциально опасные действия сотрудников остаются проблемой для 50% компаний. Чтобы решить вопрос человеческого фактора, бизнесу необходимо не только проводить обучение персонала и внедрять строгие политики информационной безопасности, но и совершенствовать защиту конечных точек и периметра сети. Решение Kaspersky Web Traffic Security значительно снижает риск возникновения киберинцидентов: оно обрабатывает веб-трафик, проходящий через прокси-сервер, блокируя всё, что потенциально опасно с точки зрения корпоративной политики.

Новое приложение «Лаборатории Касперского» имеет мощный антивирусный движок – многоуровневую систему защиты на базе машинного обучения. Также Kaspersky Web Traffic Security использует специализированные эвристические алгоритмы для блокировки вредоносных и фишинговых сайтов. А функция веб-контроля позволяет ограничить доступ сотрудников к определённым категориям онлайн-ресурсов, чтобы снизить риски и обеспечить бесперебойную работу.

Для ещё более высокой скорости обнаружения киберугроз Kaspersky Web Traffic Security проводит репутационный анализ файлов, ссылок и IP-адресов, используя как данные облачного сервиса Kaspersky Security Network, так и локальные базы.

«Социальная инженерия – это одна из ключевых техник, используемых злоумышленниками для проникновения внутрь периметра компаний. Приложение Kaspersky Web Traffic Security существенно снижает риски возникновения киберинцидентов и снимает значительную нагрузку со специалистов IT-поддержки, которым постоянно приходится решать проблемы, возникающие в результате некорректных действий сотрудников в интернете. Наш новый продукт призван помочь бизнесу противостоять угрозам, применяя технологии следующего поколения», – подчеркнул Дмитрий Алёшин, руководитель департамента продуктового маркетинга «Лаборатории Касперского».

Kaspersky Web Traffic Security предоставляет компаниям надёжную защиту от киберугроз и расширенные возможности управления:

  • гибкая и простая система управления безопасностью всех систем с поддержкой ICAP (включая прокси-серверы и хранилища) посредством единого веб-интерфейса;
  • интеграция с существующими системами управления данными и инцидентами безопасности (SIEM);
  • там, где применяется контроль трафика (перехват SSL (SSL-bumping) или контроль корпоративного трафика (corporate traffic surveillance)), после настройки корпоративного прокси-сервера Kaspersky Web Traffic Security может контролировать зашифрованный SSL-трафик и анализировать объекты (такие как объекты веб-трафика HTPPS), проходящие через защищенный канал;
  • специальный режим для поставщиков IT-услуг и компаний с распредлённой структурой, который позволяет назначать особые области для различных подразделений или компаний-клиентов и управлять ими отдельно с использованием требуемой комбинации «глобальных» и «локальных» политик.

Более подробная информация о новом приложении Kaspersky Web Traffic Securit доступна по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/proxy-server.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru