



Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Исследователь в области безопасности из Колумбии нашел способ получить права администратора и обеспечить устойчивость вредоноса к перезагрузке на компьютерах под управлением Windows. Эту злонамеренную схему легко реализовать и крайне сложно остановить.

Примечательно, что впервые этот способ был описан в декабре 2017 года, однако по каким-то причинам он не получил широкой огласки в средствах массовой информации, а также не был использован во вредоносных кампаниях.

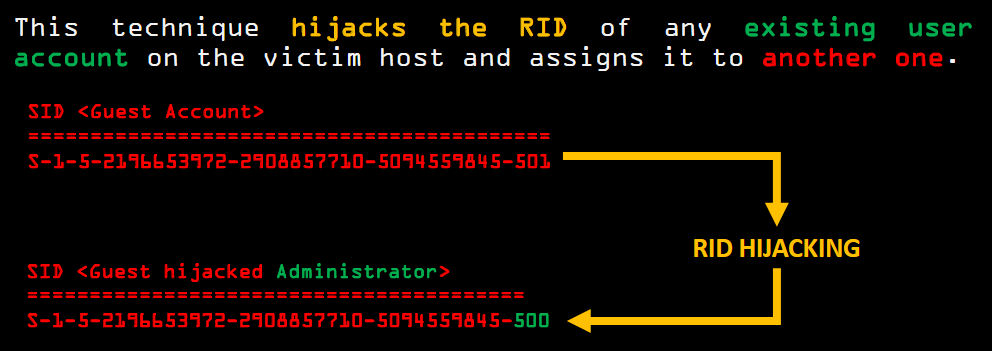
Вредоносный метод открыл Себастьян Кастро, исследователь безопасности из компании CSL. Он основан на атаке одного из параметров аккаунтов пользователей Windows. Речь идет об относительном идентификаторе (Relative Identifier, RID) — уникальном порядковом числе, присваиваемом учетной записи.

RID представляет собой код, добавляемый в конец идентификатора безопасности (Security Identifier, SID). Доступны несколько кодов RID, однако основными являются 501 (для стандартного аккаунта гостя) и 500 (для аккаунтов администраторов).

Кастро пришел к выводу, что можно изменить RID, ассоциирующийся со специфическим аккаунтом, путем изменения ключей реестра, которые хранят информацию о каждой учетной записи Windows. Таким образом аккаунту можно присвоить другой RID, который предназначен для группы с более высокими привилегиями в системе.

Использовать эту уязвимость удаленно не получится, если только компьютер не открыт в Сеть без пароля. Но в том случае, если вредонос уже находится на компьютере, злоумышленник легко может воспользоваться этой дырой в безопасности.

В итоге, имея изначально права ограниченного аккаунта, тот же бэкдор сможет повысить их до SYSTEM.

Кастро отметил, что эксплуатацию этого бага очень сложно детектировать, так как используются исключительно механизмы самой системы Windows.

Эксперт не раз выступал на конференциях, объясняя суть эксплуатации этого недостатка. С одним из таких видео можно ознакомиться ниже:

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru