



Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

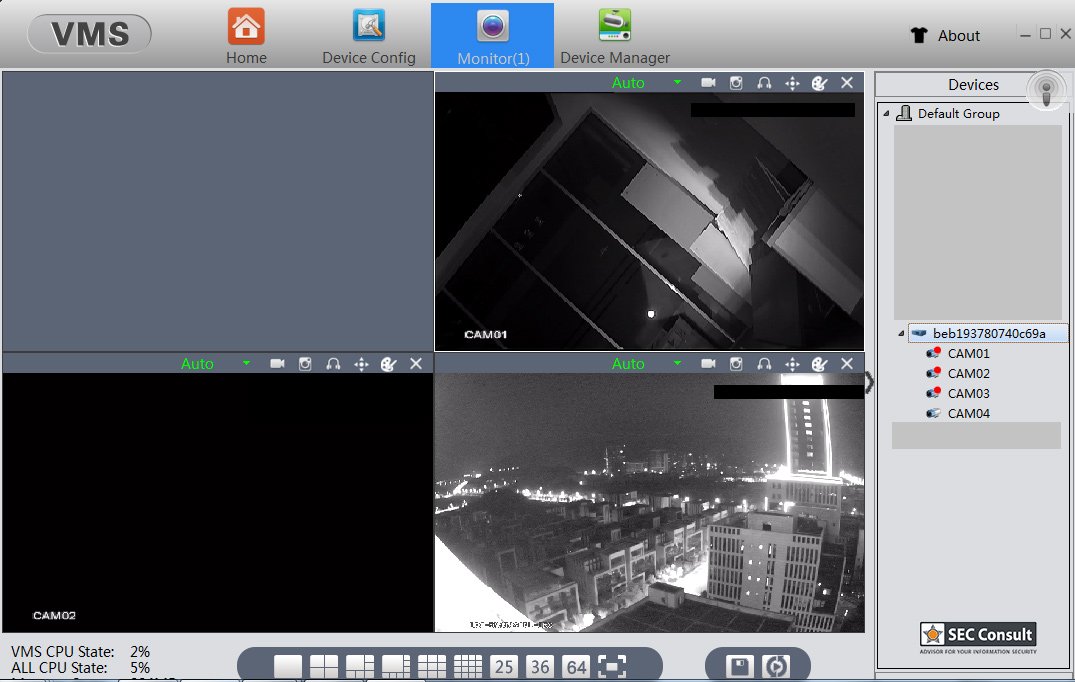
Согласно экспертам в области безопасности, миллионы камер наблюдения содержат уязвимости, позволяющие удаленному злоумышленнику получить контроль над устройствами. Проблема затрагивает камеры, произведенные китайской компанией Hangzhou Xiongmai Technology.

Примечательно, что пользователи столкнулись с проблемой идентификации уязвимых устройств, так как компания поставляет свои устройства по принципу White label (концепция, предусматривающая производство немарочных продуктов или услуг одной компанией и использование таких продуктов или услуг другой компанией под своим брендом).

Проще говоря, другие компании брали продукцию Hangzhou Xiongmai Technology и проставляли на ней свой логотип. Исследователи EU-based SEC Consult выявили более 100 таких компаний, которые ребрендировали камеры Xiongmai.

Все эти устройства крайне легко взломать. Причиной наличия всех уязвимостей является функция, которая получила имя «XMEye P2P Cloud». Принцип работы XMEye P2P Cloud заключается в создании туннеля между устройством пользователя и облачным аккаунтом XMEye.

Пользователь может получить доступ к этому аккаунту с помощью браузера или через специальное приложение.

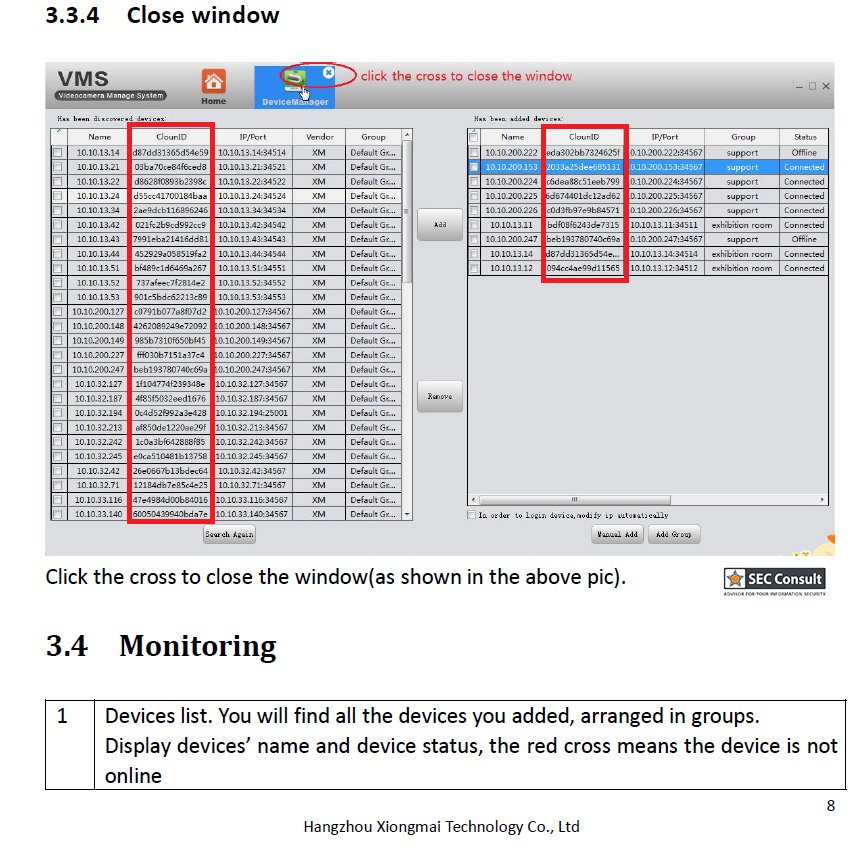
Специалисты говорят, что эти облачные аккаунты плохо защищены — например, злоумышленник может угадать идентификатор учетной записи, ибо он основан на MAC-адресе. Во-вторых, эти аккаунты используют имя пользователя «admin» по умолчанию, при этом пароль не используется.

В-третьих, пользователям не предлагается изменить учетные данные в процессе настройки аккаунта. В-четвертых, даже если пользователь поменяет пароль, существует некий скрытый аккаунт со связкой имя пользователя-пароль: «default/tluafed».

Наконец, доступ к этой скрытой учетной записи позволит атакующему инициировать процесс обновления прошивки. Поскольку Xiongmai не подписывает свои обновления, злоумышленник легко может «подсунуть» свою версию, содержащую вредоносную составляющую.

В Сеть утекли ранняя карта GTA VI и отменённые дополнения для GTA V

Поклонники GTA получили 192 ГБ цифровой археологии: в Сети появился массив внутренних данных Rockstar Games с ранними материалами GTA VI, вырезанным контентом GTA V и следами отменённых дополнений.

Как сообщает Tom’s Hardware, архив предположительно связан с масштабной утечкой 2022 года. Rockstar пока не подтверждала подлинность новых находок, поэтому часть выводов основана на анализе файлов энтузиастами.

Главным трофеем стала очень ранняя версия карты GTA VI, которую удалось запустить внутри GTA V. На ней видны черновые районы штата Леонида, частично созданные по спутниковым снимкам и панорамам Google Maps.

По версии исследователей, материалы относятся к 2014-2015 годам. Если датировка верна, Rockstar начала собирать мир GTA VI ещё до выхода GTA V на ПК.

В архиве также обнаружили контуры увеличенного Либерти-Сити для отменённого дополнения GTA V. Полноценного города там нет — только каркас, доступный через редактор CodeWalker.

Зато нашлись следы другого сюжетного DLC под названием Agent Trevor: гигантский подземный бункер, особняк, космический корабль и другие декорации. Rockstar, похоже, готовила для Тревора почти шпионский боевик, но GTA Online снова победила одиночный контент.

Отдельный подарок — вырезанные аудиозаписи. В одной сцене Брюси Киббуц из GTA IV разговаривает с Франклином, а в альтернативном финале Тревор врезается в резервуар с жидким азотом, замерзает и разлетается на куски.

В окончательной версии разработчики выбрали менее морозный, но не менее горячий вариант с нефтяной цистерной. Сама GTA VI должна выйти 19 ноября 2026 года. А пока фанаты уже играют в любимое развлечение серии: изучают то, что Rockstar вообще не собиралась им показывать.

RSS: Новости на портале Anti-Malware.ru