



Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

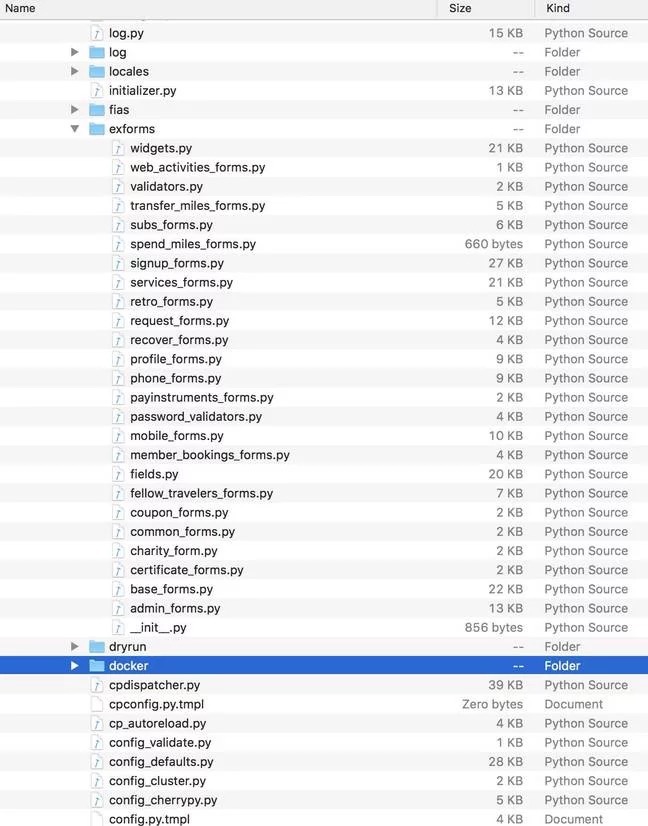
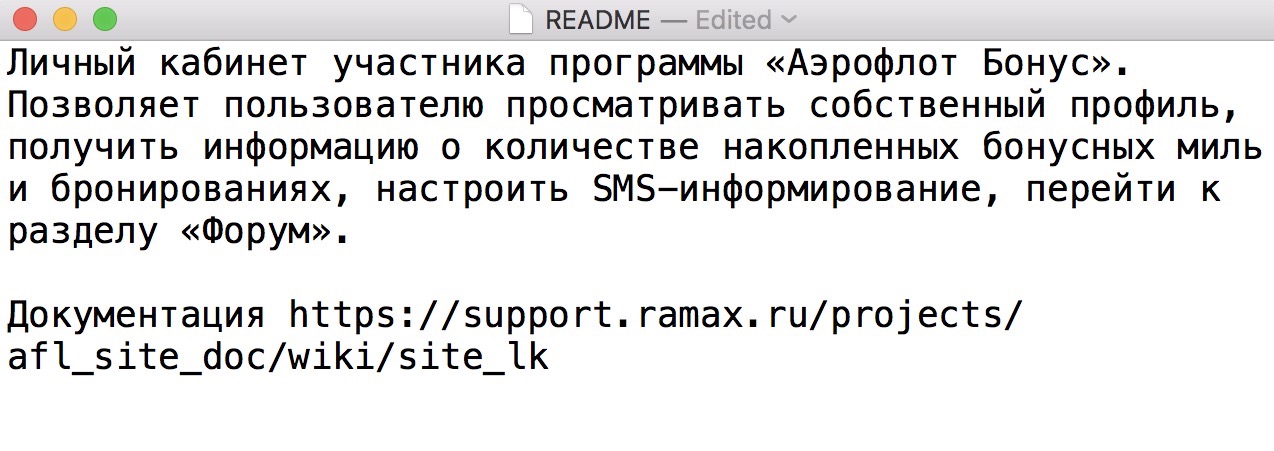
В российской компании «Аэрофлот» кто-то серьезно недосмотрел по части безопасности — в Сеть попали исходные коды сайта aeroflot[.]ru. Оказалось, что сотрудники авиакомпании оставили сервер с реестром контейнеров Docker открытым, на нем содержались сжатые архивы, в которых находился исходный код на Python и текстовые файлы настроек, которые используются для сайта компании.

К счастью, персональные данные клиентов компании не пострадали. Сама «Аэрофлот» на данный момент не предоставила никаких комментариев относительно утечки.

Копии исходного кода и параметров конфигурации уже успели разойтись по Сети. Обнаружившие утечку исследователи решили пока не вдаваться в подробности инцидента в интересах следствия.

Утекшие файлы имеют отношение к функционированию всего сайта «Аэрофлот» — от механизма обработки подарочных сертификатов до выдачи клиентских бонусов. Для злоумышленников, задумавших взломать aeroflot[.]ru, это просто подарок.

Киберпреступники, изучив исходный код, могут найти сотню уязвимостей. После этого они спокойно смогут получить контроль над сайтом и, что более важно, — над платежами клиентов.

Коллеги из The Register поделились скриншотом утекших файлов:

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru