



Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

Исходный код сайта Аэрофлот утек в Сеть из-за незащищенного сервера

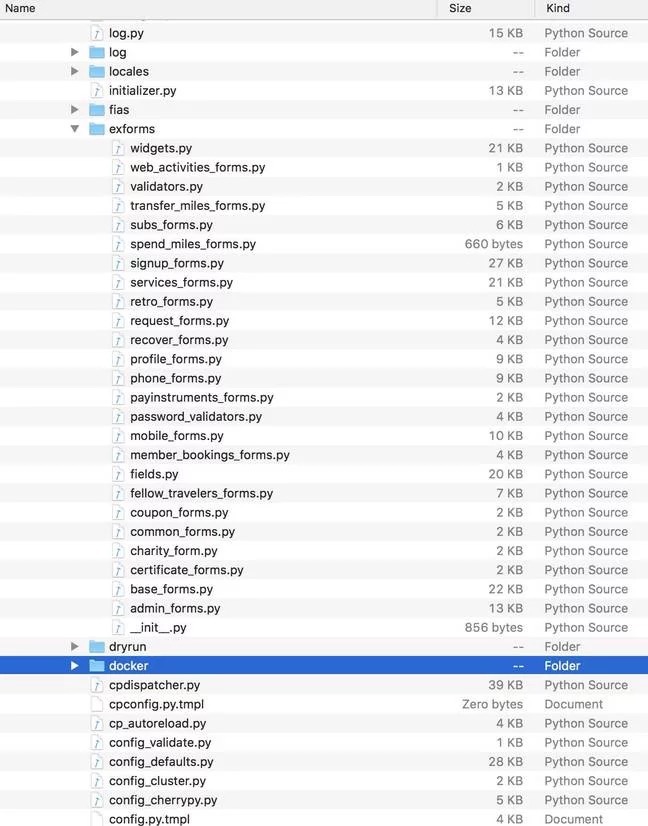
В российской компании «Аэрофлот» кто-то серьезно недосмотрел по части безопасности — в Сеть попали исходные коды сайта aeroflot[.]ru. Оказалось, что сотрудники авиакомпании оставили сервер с реестром контейнеров Docker открытым, на нем содержались сжатые архивы, в которых находился исходный код на Python и текстовые файлы настроек, которые используются для сайта компании.

К счастью, персональные данные клиентов компании не пострадали. Сама «Аэрофлот» на данный момент не предоставила никаких комментариев относительно утечки.

Копии исходного кода и параметров конфигурации уже успели разойтись по Сети. Обнаружившие утечку исследователи решили пока не вдаваться в подробности инцидента в интересах следствия.

Утекшие файлы имеют отношение к функционированию всего сайта «Аэрофлот» — от механизма обработки подарочных сертификатов до выдачи клиентских бонусов. Для злоумышленников, задумавших взломать aeroflot[.]ru, это просто подарок.

Киберпреступники, изучив исходный код, могут найти сотню уязвимостей. После этого они спокойно смогут получить контроль над сайтом и, что более важно, — над платежами клиентов.

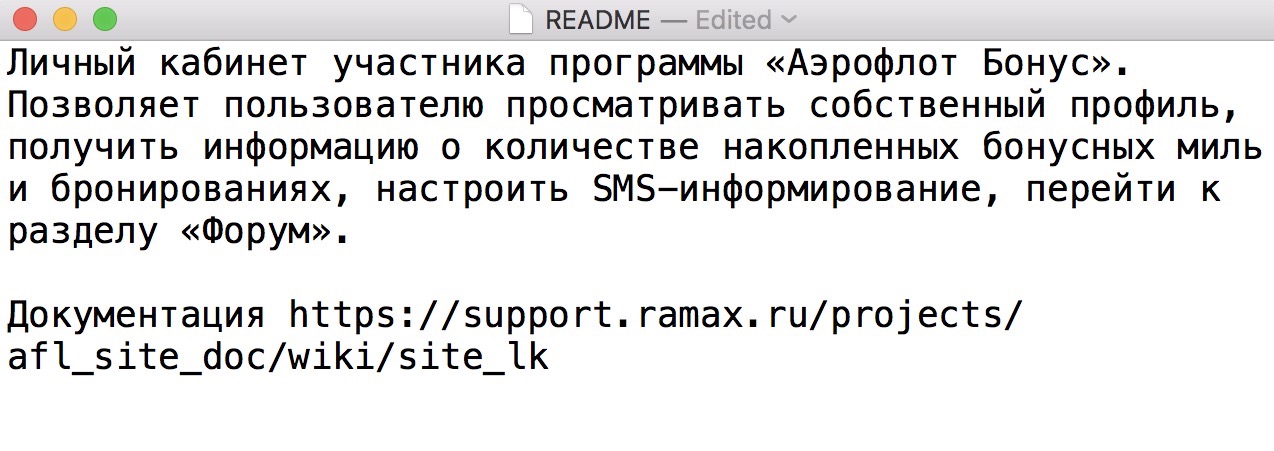
Коллеги из The Register поделились скриншотом утекших файлов:

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru