



Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Если вы один из пользователей компьютера на Windows, оснащенного сенсорным экраном и поддерживающего использование стилуса, высока вероятность того, что на вашем компьютере присутствует некий файл, собирающий конфиденциальные данные за последние месяцы или даже годы.

Этот файл имеет имя WaitList.dat, согласно эксперту-кибердетективу Барнаби Скеггсу, его можно найти только на компьютерах с поддержкой сенсорного экрана, на котором пользователь активировал функцию распознавания рукописного ввода. Эта функция автоматически переводит введенные стилусом данные в форматированный текст.

Собственно говоря, эта функция была добавлена в Windows 8, это значит, что файл WaitList.dat существует уже приличное количество лет. Роль этого файла заключается в хранении текста, который помогает Windows улучшить функцию распознания рукописного ввода.

Таким образом, Windows может предлагать исправления для определенных слов, которые пользователь использует чаще всего.

«После активации соответствующей функции текст из каждого документа и электронной почты, который индексируется службой Windows Search Indexer, сохраняется в файле WaitList.dat. Это значит, что данные из всех текстовых файлов, найденных на компьютере, таких как электронные письма или документы Office, собраны внутри файла WaitList.dat», — сказал Скеггс.

«И это не только метаданные, но и сам текст».

Эксперт также объясняет, что наличие подобного файла может стать просто подарком для злоумышленников, которым удалось проникнуть на компьютер пользователя. Вместо того чтобы собирать пароли по браузерам и диспетчерам паролей, атакующие могу просто обратиться к файлу WaitList.dat.

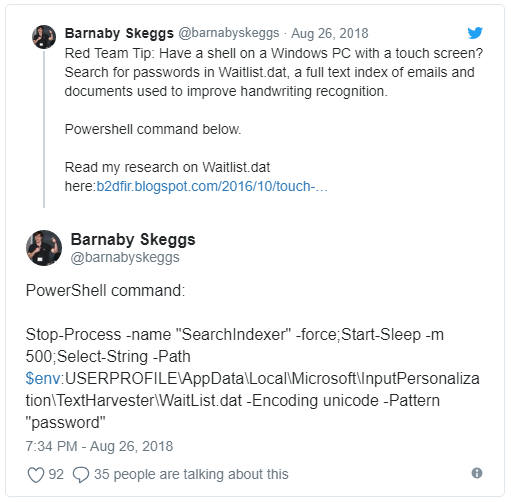
Искать пароли киберпреступники могут с помощью простых команд PowerShell.

Сам файл находится по следующему адресу:

C:\Users\%User%\AppData\Local\Microsoft\InputPersonalization\TextHarvester\WaitList.dat

Подпишитесь на новости

Солар покажет Solar AI Firewall для защиты бизнеса от ИИ-рисков

Сотрудники несут рабочие данные в нейросети, ИИ-агенты получают доступ к корпоративным системам, а службе безопасности предлагают просто не нервничать. ГК «Солар» представит на SOC Forum 2026 решение Solar AI Firewall, предназначенное для контроля работы с ИИ-сервисами и противодействия утечкам конфиденциальной информации через промпты.

Новинка заявлена в пресс-релизе компании и на официальной странице участия «Солара» в SOC Forum. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Запуск Solar AI Firewall запланирован на дни форума. Подробности компания обещает раскрыть на площадке. Обещают также раскрыть риски, возникающие при внедрении ИИ в корпоративные процессы: передачу данных внешним сервисам, использование публичных моделей сотрудниками и новые точки доступа к инфраструктуре.

Решение представят в составе экосистемы защиты доступа, сети и данных. Посетителям покажут практические сценарии, а также инструменты безопасной разработки, мониторинга атак и защиты онлайн-ресурсов.

Ещё одна премьера — JSOC ONE, линейка сервисов Solar JSOC для среднего бизнеса. Она рассчитана на подключение круглосуточного мониторинга и реагирования без создания собственного SOC. На площадке можно будет обсудить требования к инфраструктуре и рассчитать стоимость сервиса.

В деловой программе эксперты разберут доступ ИИ к внутренним системам, безопасность сгенерированного кода и границы автономности.

RSS: Новости на портале Anti-Malware.ru