



Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Windows тайно собирает пароли и письма в системный файл WaitList.dat

Если вы один из пользователей компьютера на Windows, оснащенного сенсорным экраном и поддерживающего использование стилуса, высока вероятность того, что на вашем компьютере присутствует некий файл, собирающий конфиденциальные данные за последние месяцы или даже годы.

Этот файл имеет имя WaitList.dat, согласно эксперту-кибердетективу Барнаби Скеггсу, его можно найти только на компьютерах с поддержкой сенсорного экрана, на котором пользователь активировал функцию распознавания рукописного ввода. Эта функция автоматически переводит введенные стилусом данные в форматированный текст.

Собственно говоря, эта функция была добавлена в Windows 8, это значит, что файл WaitList.dat существует уже приличное количество лет. Роль этого файла заключается в хранении текста, который помогает Windows улучшить функцию распознания рукописного ввода.

Таким образом, Windows может предлагать исправления для определенных слов, которые пользователь использует чаще всего.

«После активации соответствующей функции текст из каждого документа и электронной почты, который индексируется службой Windows Search Indexer, сохраняется в файле WaitList.dat. Это значит, что данные из всех текстовых файлов, найденных на компьютере, таких как электронные письма или документы Office, собраны внутри файла WaitList.dat», — сказал Скеггс.

«И это не только метаданные, но и сам текст».

Эксперт также объясняет, что наличие подобного файла может стать просто подарком для злоумышленников, которым удалось проникнуть на компьютер пользователя. Вместо того чтобы собирать пароли по браузерам и диспетчерам паролей, атакующие могу просто обратиться к файлу WaitList.dat.

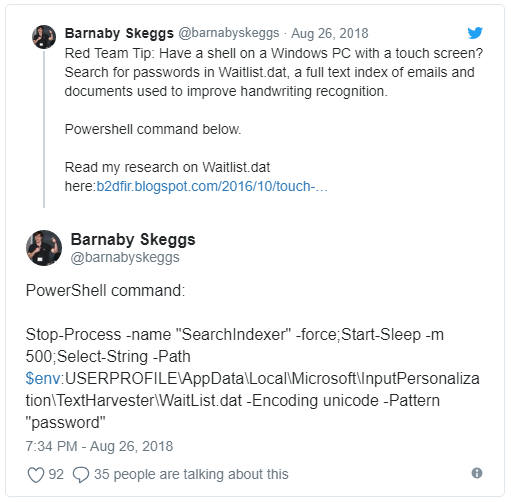
Искать пароли киберпреступники могут с помощью простых команд PowerShell.

Сам файл находится по следующему адресу:

C:\Users\%User%\AppData\Local\Microsoft\InputPersonalization\TextHarvester\WaitList.dat

Подпишитесь на новости

Российские сертификаты хотят предустанавливать на смартфоны

Установил приложение, получил в довесок ещё и российский корневой сертификат. Ассоциация банков России предложила Минцифры сделать установку сертификатов Национального удостоверяющего центра обязательной на смартфонах, связав её с установкой или обновлением российских мобильных приложений.

Письмо ассоциации изучил РБК, подлинность документа подтвердили в АБР. Причина — проблемы с доступом к банковским сайтам после отзыва зарубежных TLS-сертификатов.

Браузеры предупреждают о небезопасном соединении или блокируют переход. Сертификаты НУЦ должны помочь открывать веб-версии банков в Chrome, Safari и Edge.

По данным ассоциации, с жалобами клиентов из-за отзыва сертификатов сталкивалась каждая вторая кредитная организация. В банке «Держава» рассказали, что в первые дни трудности с самостоятельной настройкой возникли примерно у 10% клиентов.

Поэтому АБР предлагает сразу несколько вариантов: единый удобный установщик для популярных ОС, установку через «Госуслуги» одной кнопкой и предустановку сертификатов производителями компьютеров и смартфонов.

Минцифры подтвердило получение письма и сообщило о разъяснительной работе с банками. Как именно реализовать обязательную установку и какие действия останутся за пользователем, в пересказе инициативы не уточняется.

RSS: Новости на портале Anti-Malware.ru