



Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Новая атака, основанная на CSS, приводит к сбою в работе iPhone

Исследователь в области безопасности нашел новый способ вызвать сбой в работе iPhone, а также заставить его перезагрузиться. Этого удалось добиться всего несколькими строками кода. Сабри Хаддуш даже опубликовал специальную веб-страницу, которая доказывает наличие бреши в безопасности.

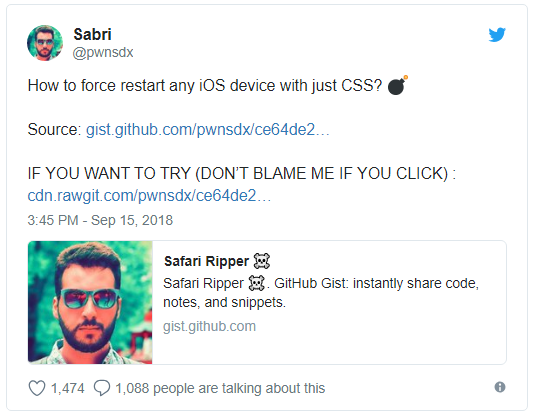
Специалист поделился своими выводами в Twitter, там же он опубликовал proof-of-concept в виде веб-страницы, содержащей 15 строк кода. Если пользователь iPhone или iPad посетят такую страницу, их устройство не сможет продолжить работу, что приведет к перезагрузке.

Если эту же ссылку открыть в Safari на macOS, браузер тоже может зависнуть.

Суть эксплойта в использовании уязвимости в движке WebKit, который в iOS используется повсеместно. Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства и вызвать сбой в ядре (kernel panic).

Это приведет к сбою в работе и последующей перезагрузке iPhone или iPad, поскольку система таким образом пытается предотвратить дальнейшие повреждения.

«Все, что касается рендеринга HTML в iOS, затронуто этой уязвимостью. Это справедливо и для отправленных ссылок в приложениях Facebook и Twitter, и для обычного посещения вредоносной страницы в браузере, и для электронных писем с такими ссылками», — объясняет эксперт.

Независимые исследователи протестировали код на последней на данный момент стабильной версии iOS 11.4.1 — он действительно привел к перезагрузке системы. Эта же проблема актуальна и для iOS 12.

Любой желающий может проверить работу эксплойта, так как он выложен на GitHub. В настоящее время Apple, судя по всему, работает над устранением бреши, так как Хаддуш сообщил корпорации о проблеме.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru