


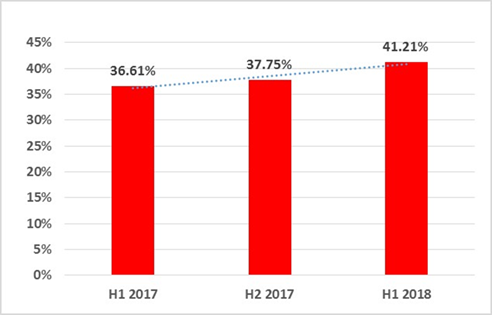

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

В первой половине 2018 года решения «Лаборатории Касперского» зафиксировали атаки вредоносного ПО на более чем 40% компьютеров АСУ. В большей степени пострадали Вьетнам, Алжир и Марокко, а самой безопасной оказалась Дания. Эти данные приводятся в отчёте Kaspersky Lab ICS CERT о ландшафте угроз для систем промышленной автоматизации в первом полугодии 2018 года.

Кибератаки на промышленные компьютеры считаются чрезвычайно опасной угрозой, поскольку они могут приводить к финансовым потерям и простою производства. Более того, подобные инциденты на предприятиях могут серьёзно подорвать социальное благосостояние, экологию и макроэкономику всего региона.

Статистика, собранная исследователями «Лаборатории Касперского», показывает, что в первой половине 2018 года 41,2% компьютеров АСУ были атакованы по меньшей мере один раз. И этот показатель продолжает расти: за последние полгода он увеличился с 37,75% до 41,21%.

Статистика показывает, что в развивающихся странах наибольший процент промышленных устройств, пострадавших от киберугроз. Ведущими странами по количеству компьютеров АСУ, атакованных в 2018 году, оказались Вьетнам (75,1%), Алжир (71,6%) и Марокко (64,8%). Что касается самых безопасных в этом плане государств, ими стали Дания (14%), Ирландия (14,4%) и Швейцария (15,9%).

В России наблюдается снижение количества атакованных компьютеров АСУ: за отчётный период этот показатель составил 45% – на 2 п.п. меньше, чем во втором полугодии 2017 года. При этом Россия заняла первое место среди всех европейских стран по проценту атакованных компьютеров АСУ.

Основным источником заражений устройств в технологической инфраструктуре компаний по-прежнему остаётся интернет: в первой половине 2018 года на 27% компьютеров АСУ были заблокированы угрозы, источником которых являлась Сеть. Второе место занимают съёмные носители (8,4%), а третье – почтовые программы (3,8%).

«Процент кибератак на компьютеры АСУ вызывает беспокойство. Наш совет – уделять внимание безопасности систем с самого начала интеграции, когда их элементы впервые подключаются к интернету: пренебрежение защитными решениями на данном этапе может привести к плачевным последствиям», – отметил Кирилл Круглов, эксперт команды ICS CERT «Лаборатории Касперского».

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru