



Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Недавно суд в Чехии приговорил двух киберпреступников к трем годам тюремного заключения за несанкционированный доступ к учетным записям клиентов оператора сотовой связи Vodafone. Эти аккаунты использовались злоумышленниками для приобретения игорных услуг на сумму 600 000 чешских крон ($27 167). Теперь Vodafone хочет, чтобы взломанные пользователи оплатили эти затраты, так как они использовали простой пароль «1234».

Местные СМИ передают, что киберпреступники легко получили доступы к учетным записям, подобрав, пожалуй, самый легкий и знаменитый пароль «1234».

Сразу после получения доступа к аккаунтам клиентов оператора сотовой связи злоумышленники заказали новые SIM-карты. Поскольку они знали номер телефона и пароль, они смогли забрать SIM-карту и установить ее на свои телефоны без каких-либо дополнительных проверок.

Со своей стороны, Vodafone заявил, что оператор связи не готов нести ответственность за этот взлом — оплатить расходы киберпреступников должны сами клиенты, которые использовали слишком простые пароли, следовательно, совершенно наплевательски отнеслись к безопасности своих аккаунтов.

Некоторые жертвы сообщили, что оператор связи даже нанял неких сборщиков долгов, задача которых состояла в том, чтобы вернуть деньги, похищенные злоумышленниками.

Клиенты Vodafone утверждают, что понятия не имеют, как это их пароли были «1234». Оператор связи уточнил, что такой пароль, возможно, установил их сотрудник, однако все равно пользователи должны были изменить его на более устойчивый.

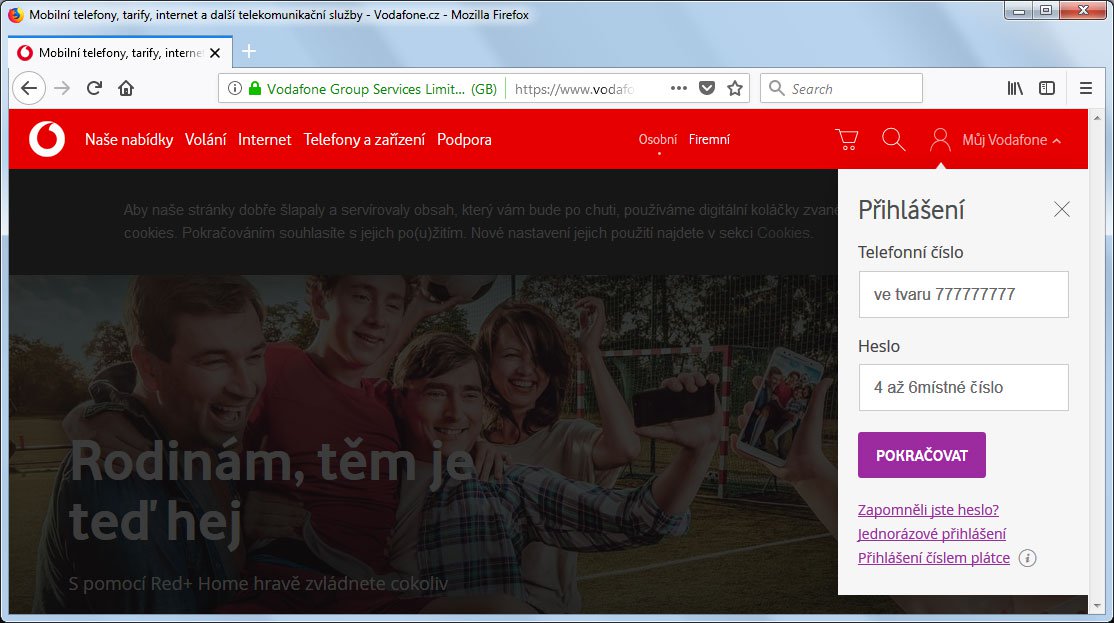
Интересный факт — пароли для входа на сайте My Vodafone могут составлять всего 4-6 символов. То есть поле пароля именно так и говорит — «от 4 до 6 цифр».

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru