



Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Недавно суд в Чехии приговорил двух киберпреступников к трем годам тюремного заключения за несанкционированный доступ к учетным записям клиентов оператора сотовой связи Vodafone. Эти аккаунты использовались злоумышленниками для приобретения игорных услуг на сумму 600 000 чешских крон ($27 167). Теперь Vodafone хочет, чтобы взломанные пользователи оплатили эти затраты, так как они использовали простой пароль «1234».

Местные СМИ передают, что киберпреступники легко получили доступы к учетным записям, подобрав, пожалуй, самый легкий и знаменитый пароль «1234».

Сразу после получения доступа к аккаунтам клиентов оператора сотовой связи злоумышленники заказали новые SIM-карты. Поскольку они знали номер телефона и пароль, они смогли забрать SIM-карту и установить ее на свои телефоны без каких-либо дополнительных проверок.

Со своей стороны, Vodafone заявил, что оператор связи не готов нести ответственность за этот взлом — оплатить расходы киберпреступников должны сами клиенты, которые использовали слишком простые пароли, следовательно, совершенно наплевательски отнеслись к безопасности своих аккаунтов.

Некоторые жертвы сообщили, что оператор связи даже нанял неких сборщиков долгов, задача которых состояла в том, чтобы вернуть деньги, похищенные злоумышленниками.

Клиенты Vodafone утверждают, что понятия не имеют, как это их пароли были «1234». Оператор связи уточнил, что такой пароль, возможно, установил их сотрудник, однако все равно пользователи должны были изменить его на более устойчивый.

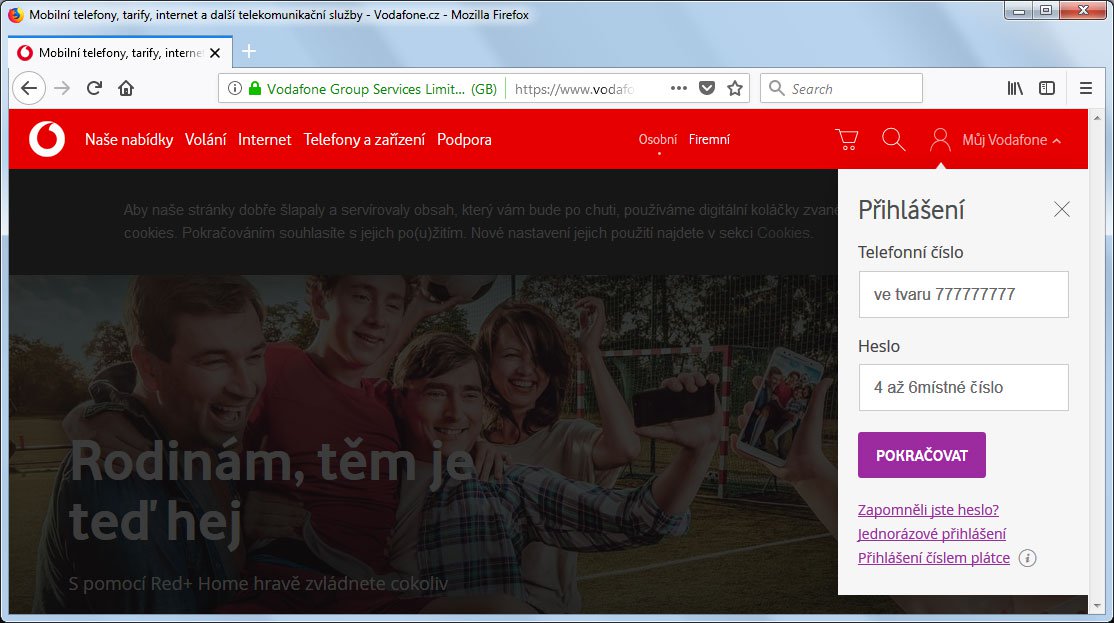
Интересный факт — пароли для входа на сайте My Vodafone могут составлять всего 4-6 символов. То есть поле пароля именно так и говорит — «от 4 до 6 цифр».

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru