



Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Vodafone требует от клиентов оплатить ущерб от взлома из-за пароля 1234

Недавно суд в Чехии приговорил двух киберпреступников к трем годам тюремного заключения за несанкционированный доступ к учетным записям клиентов оператора сотовой связи Vodafone. Эти аккаунты использовались злоумышленниками для приобретения игорных услуг на сумму 600 000 чешских крон ($27 167). Теперь Vodafone хочет, чтобы взломанные пользователи оплатили эти затраты, так как они использовали простой пароль «1234».

Местные СМИ передают, что киберпреступники легко получили доступы к учетным записям, подобрав, пожалуй, самый легкий и знаменитый пароль «1234».

Сразу после получения доступа к аккаунтам клиентов оператора сотовой связи злоумышленники заказали новые SIM-карты. Поскольку они знали номер телефона и пароль, они смогли забрать SIM-карту и установить ее на свои телефоны без каких-либо дополнительных проверок.

Со своей стороны, Vodafone заявил, что оператор связи не готов нести ответственность за этот взлом — оплатить расходы киберпреступников должны сами клиенты, которые использовали слишком простые пароли, следовательно, совершенно наплевательски отнеслись к безопасности своих аккаунтов.

Некоторые жертвы сообщили, что оператор связи даже нанял неких сборщиков долгов, задача которых состояла в том, чтобы вернуть деньги, похищенные злоумышленниками.

Клиенты Vodafone утверждают, что понятия не имеют, как это их пароли были «1234». Оператор связи уточнил, что такой пароль, возможно, установил их сотрудник, однако все равно пользователи должны были изменить его на более устойчивый.

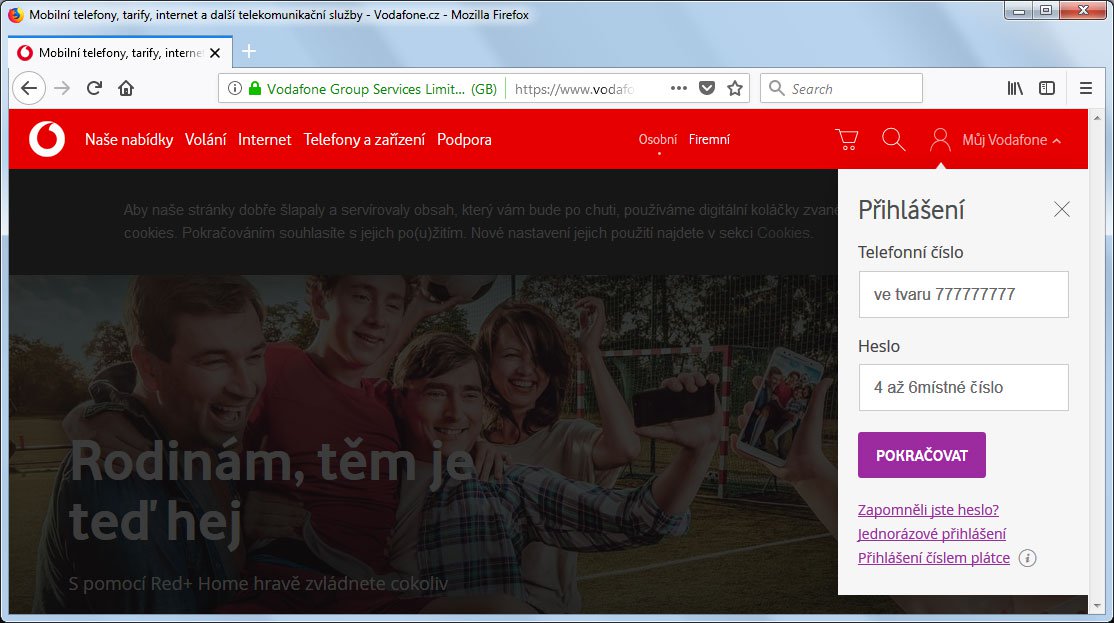
Интересный факт — пароли для входа на сайте My Vodafone могут составлять всего 4-6 символов. То есть поле пароля именно так и говорит — «от 4 до 6 цифр».

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru