



Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

Издаваемый монитором ультразвук может раскрыть, что на нем находится

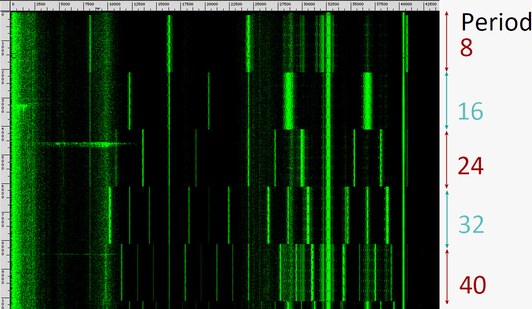
Группа исследователей обнаружила интересный способ узнать, что пользователь просматривает на своем мониторе. Для этого злоумышленникам нужно проанализировать ультразвуки, которые издает монитор пользователя.

Свой метод эксперты представили на конференции Crypto 2018, которая прошла во вторник в Санта-Барбаре.

Согласно докладу специалистов, злоумышленник может проанализировать лайвстримы или записи, сделанные рядом с монитором — например, из VoIP-звонка или видеочата.

Таким образом, атакующий может узнать, какой именно контент находился на экране пользователя, для этого всего лишь надо проанализировать «акустические утечки». Несмотря на то, что расстояние и микрофоны ухудшают передачу такого сигнала, исследователи все же смогли извлечь информацию с расстояния около 10 метров.

Эран Тромер, исследователь в области криптографии и безопасности, принимавший участие в исследовании, так прокомментировал эту находку:

«Я думаю, такая атака демонстрирует, насколько часто игнорируются физические явления в случае с обеспечением безопасности устройств. Конечно, такие явления не принимались во внимание производителями, однако они существуют, что создает определенную уязвимость в безопасности».

Отмечается, что возможность атаки существует из-за формы утечки данных, которую можно охарактеризовать как «утечка по физическим боковым каналам». Она происходит не благодаря программной ошибке, а из-за непреднамеренных взаимодействий между аппаратной составляющей компьютера и обрабатываемых ей данных.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru