



Россия заняла 13-е место по устойчивости национальных сегментов сети

Россия заняла 13-е место по устойчивости национальных сегментов сети

Россия заняла 13-е место по устойчивости национальных сегментов сети

Qrator Labs представила результаты исследования влияния возможных сбоев сетей системообразующих операторов связи на глобальную доступность национальных сегментов интернета.

Связность интернета на сетевом уровне является результатом взаимодействия автономных систем (АС) операторов связи. Чем больше число альтернативных маршрутов трафика между автономными системами, тем более отказоустойчивым и стабильным является интернет-сегмент. Наличие как можно большего количества альтернатив является единственным способом диверсификации рынка.

Рейтинг устойчивости национальных сегментов сети интернет рассчитывается Qrator Labs третий год подряд (первое исследование было опубликовано в 2016 году).

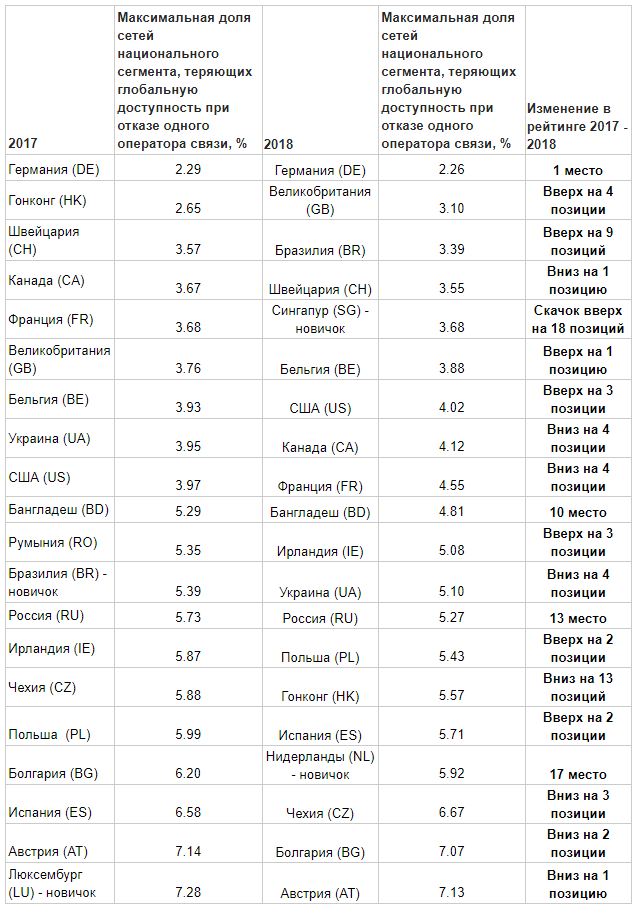
По результатам исследования национальных сегментов 244 стран мира 2018 года был составлен рейтинг государств в порядке возрастания показателя, отражающего зависимость доступности национальных сегментов интернета от отказов в работе наиболее значимых операторов связи.

Расчет показателя для каждой исследуемой страны был сделан по следующей методике:

На первом этапе с использованием системы моделирования работы глобального интернета Qrator.Radar для каждого оператора в мире был сделан расчет всех альтернативных маршрутов прохождения трафика до трансконтинентальных Tier-1 операторов.

На втором этапе, используя базу геоданных IPIP, страны были сопоставлены с представленным адресом каждой AS.

Далее для каждой АС была подсчитана доля её адресного пространства, соответствующую выбранному региону

Для формирования рейтинга отбирались операторы, отказ которых может привести к потере глобальной доступности наибольшего процента автономных систем заданного национального сегмента.

Сравнительная таблица Топ-20 стран по устойчивости национальных сегментов сети интернет 2017-2018 гг

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru