



Трейдинговые приложения содержат массу проблем безопасности

Трейдинговые приложения содержат массу проблем безопасности

Трейдинговые приложения содержат массу проблем безопасности

Трейдинговые приложения имеют серьезные проблемы с безопасностью. Именно к такому заключению пришли исследователи американской компании IOActive, специализирующейся на кибербезопасности и тестировании на проникновение.

Практически год (с середины 2017 по июнь 2018) специалисты компании исследовали безопасность популярных платформ.

Под наблюдение попали: Yahoo! Finance, AvaTrade, Financial, TradeStation, IQOption. Всего было проанализировано 30 сайтов, 16 десктопных приложений и 34 мобильных. Платформы использовались следующие:

  • Windows 7 (64-bit)
  • Windows 10 Home Single (64-bit)
  • iOS 10.3.3 (iPhone 6) [без джейлбрейка]
  • iOS 10.4 (iPhone 6) [без джейлбрейка]
  • Android 7.1.1 (Emulator) [без рутинга]

К сожалению, выводы эксперты сделали неутешительные — в целом, трейдинговые приложения защищены гораздо хуже их аналогов у розничного банкинга. Проблема заключается в ненадежном хранении крайне чувствительной информации вроде паролей — они чаще всего хранятся в незашифрованном виде.

Также пользователи этих приложений не всегда могут воспользоваться 2FA.

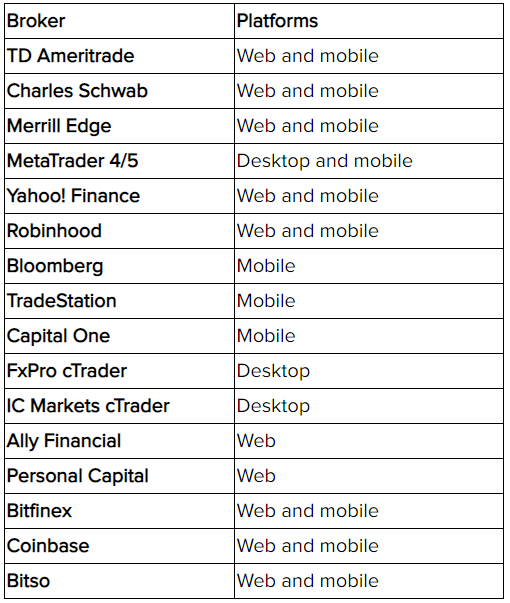
Специалисты IOActive опубликовали список платформ, которые наиболее защищены в настоящий момент. Используя их, вы подвергаете себя меньшему риску:

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru