



Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Команда Trezor, мультивалютного криптокошелька, обнаружила фишинговую атаку, нацеленную на пользователей этого сервиса. Атаки проходили в выходные дни. Разработчики уточняют, что речь идет о таких формах взлома, как DNS-спуфинг и BGP-хайджекинг.

Атакующие перехватили легитимный трафик, предназначенный для официального домена wallet.trezor.io, перенаправив пользователей на вредоносный сервер, на котором размещается поддельный веб-сайт.

В настоящее время владельцы Trezor занимаются расследованием данного инцидента, пытаясь определить причину удачных кибератак.

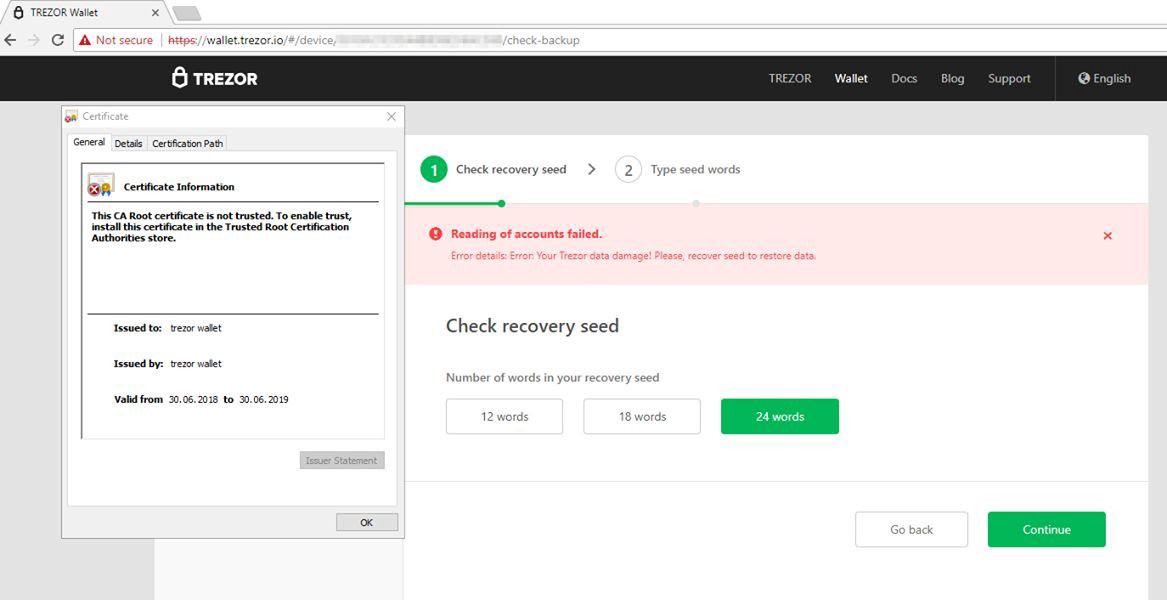
Об атаках стало известно после того, как пользователи пожаловались на проблемы с недействительным сертификатом HTTPS при попытке зайти на сайт Trezor. Оказалось, что это был фишинговый сайт, представлявший полную копию легитимного, однако он не мог имитировать наличие валидного сертификата.

Именно отсутствие надежного сертификата, к которому привыкли пользователи, помогло им понять, что здесь что-то не в порядке. Сообщество Trezor сразу же было предупреждено о возможных попытках фишинга.

Поддельный ресурс выдавал пользователям предупреждение о том, что синхронизация данных их аппаратного кошелька Trezor и их учетной записи не удалась.

Более того, фишинговый сайт просил пользователей ввести копию своих «recovery seed» (коды, которые могут помочь злоумышленникам захватить счета Trezor).

Команда Trezor заявила, что ей удалось связаться с хостером вредоносного сайта и прекратить работу фишингового ресурса.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru