



Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Пользователей криптокошелька Trezor отправляли на фишинговый сайт

Команда Trezor, мультивалютного криптокошелька, обнаружила фишинговую атаку, нацеленную на пользователей этого сервиса. Атаки проходили в выходные дни. Разработчики уточняют, что речь идет о таких формах взлома, как DNS-спуфинг и BGP-хайджекинг.

Атакующие перехватили легитимный трафик, предназначенный для официального домена wallet.trezor.io, перенаправив пользователей на вредоносный сервер, на котором размещается поддельный веб-сайт.

В настоящее время владельцы Trezor занимаются расследованием данного инцидента, пытаясь определить причину удачных кибератак.

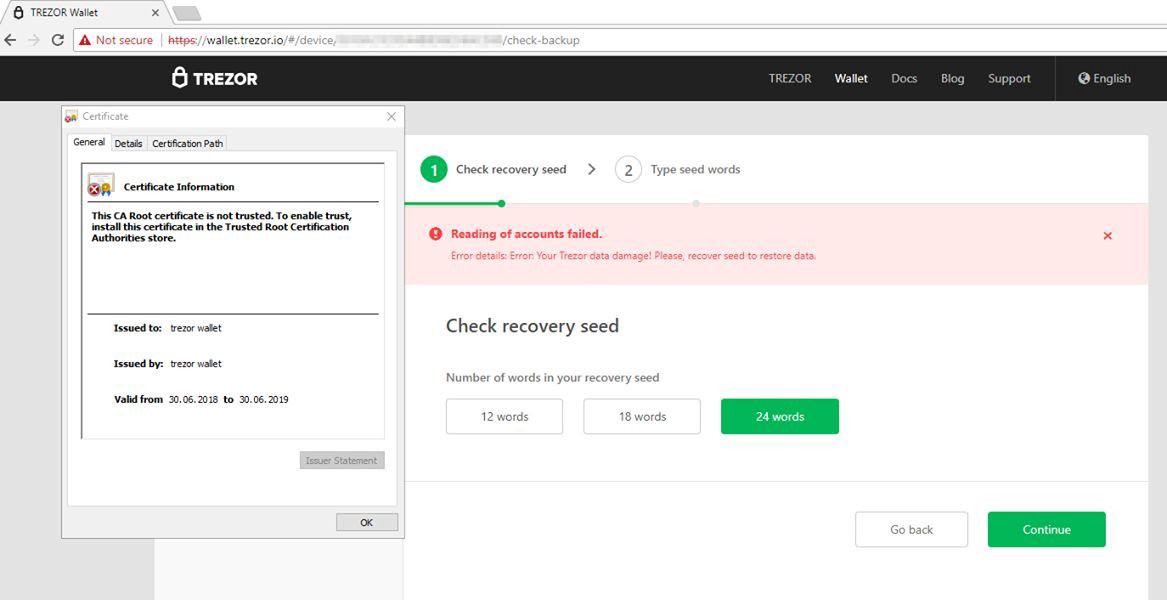
Об атаках стало известно после того, как пользователи пожаловались на проблемы с недействительным сертификатом HTTPS при попытке зайти на сайт Trezor. Оказалось, что это был фишинговый сайт, представлявший полную копию легитимного, однако он не мог имитировать наличие валидного сертификата.

Именно отсутствие надежного сертификата, к которому привыкли пользователи, помогло им понять, что здесь что-то не в порядке. Сообщество Trezor сразу же было предупреждено о возможных попытках фишинга.

Поддельный ресурс выдавал пользователям предупреждение о том, что синхронизация данных их аппаратного кошелька Trezor и их учетной записи не удалась.

Более того, фишинговый сайт просил пользователей ввести копию своих «recovery seed» (коды, которые могут помочь злоумышленникам захватить счета Trezor).

Команда Trezor заявила, что ей удалось связаться с хостером вредоносного сайта и прекратить работу фишингового ресурса.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru