



Пользователей WhatsApp подписывают на платный сервис за $50 в месяц

Пользователей WhatsApp подписывают на платный сервис за $50 в месяц

Пользователей WhatsApp подписывают на платный сервис за $50 в месяц

Специалисты ESET раскрыли детали фишинговой атаки с использованием WhatsApp. Мошенники подписывают пользователей на платный сервис стоимостью 50 долларов в месяц, используя в качестве приманки товары известных брендов «в подарок».

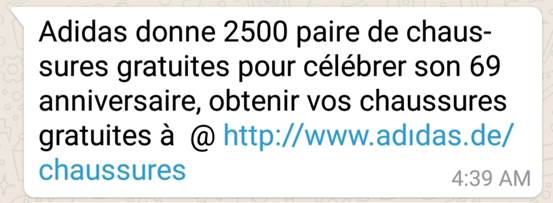
Потенциальная жертва получает в WhatsApp сообщение от пользователя из списка контактов о «бесплатных кроссовках в подарок в честь юбилея adidas». Стоит отметить, что adidas – распространенная, но не единственная приманка в этой кампании, мошенники использовали и другие бренды. 

Сообщение содержит ссылку «на страницу акции». Если внимательно к ней присмотреться, можно заметить, что буква i заменена омоглифом – похожим знаком (i без точки) с другим значением. Благодаря использованию омоглифа ссылка выглядит легитимной, хотя таковой не является.

В ESET наблюдали похожие фишинговые атаки и раньше. Однако данная схема привлекла внимание специалистов, благодаря четкой структуре и техническим решениям – например, переадресации на основе данных геолокации.

Когда пользователь переходит по ссылке из WhatsApp, производится проверка ориентации окна и ширины экрана – это позволяет убедиться, что фишинговый сайт открыт со смартфона. Если жертва использует другое устройство, она будет перенаправлена на страницу 404.

Если жертва использует смартфон, фишинговый сайт получает данные геолокации. Далее производится переадресация в зависимости от страны пользователя. В ESET обнаружили «свои» ссылки для Норвегии, Швеции, Пакистана, Нигерии, Кении, Макао, США, Нидерландов, Бельгии и Индии. Если потенциальная жертва из какой-либо другой страны, атака будет завершена.

На следующем этапе пользователю предлагается ответить на четыре вопроса анкеты. Вне зависимости от ответов, он увидит сообщение о том, что «прошел квалификационный отбор». Теперь для «получения подарка» достаточно поделиться сообщением с друзьями на WhatsApp. Пользователь может отправить фишинговую ссылку по списку контактов или имитировать рассылку, в любом случае он перейдет на следующую страницу.

Далее пользователь увидит еще несколько вопросов и кнопку для публикации «акции» на Facebook. Пройдя этот этап, он может «отправить заявку на приз» всего за один доллар.

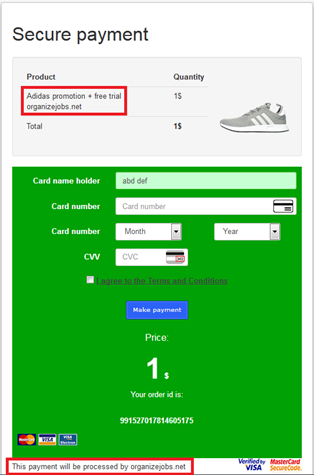
На последней странице пользователь вводит платежные данные. Вместо обещанной «заявки», он оформит подписку на триальную версию премиум-сервиса. Если не отменить подписку в течение семи дней, полная стоимость услуги – 49,99 доллара в месяц – будет списана с банковской карты.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru