



DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

DeepExploit — опубликован инструмент для пентеста с машинным обучением

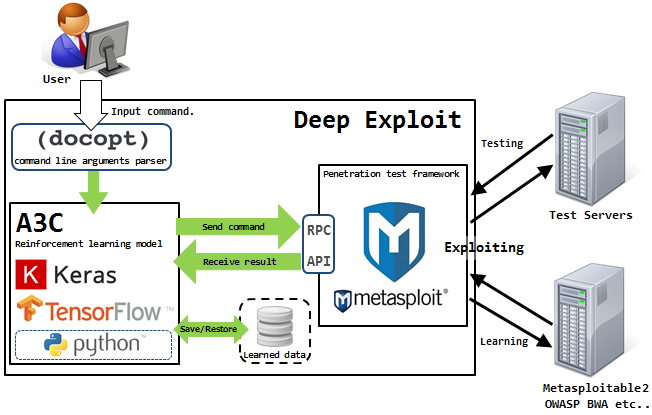
Пользователь 13o-bbr-bbq опубликовал на GitHub инструмент для автоматизированного тестирования на проникновение (пентест). Инструмент, получивший название Deep Exploit, был представлен на Black Hat USA 2018.

Согласно размещенной информации, DeepExploit связан с Metasploit, и имеет два основных режима:

  1. Intelligence mode (Интеллектуальный режим): DeepExploit идентифицирует статус всех открытых портов на целевом сервере и выполняет эксплойт, применяя машинное обучение;
  2. Режим брутфорс (Brute force mode): DeepExploit поочередно выполняет эксплойты, основываясь на комбинации «Модуль эксплойта — Цель — Пейлоад», учитывая имя продукта и номер порта устройства пользователя.

Ключевыми особенностями DeepExploit являются:

  • Самообучение. DeepExploit может сам учиться методу использования эксплойтов, человеку не нужно готовить данные для обучения.
  • Эффективное выполнение эксплойтов. DeepExploit может «прицельно» атаковать эксплойтами, используя данные, полученные в ходе самообучения.
  • Глубокое проникновение. Если DeepExploit успешно использует эксплойт на целевом сервере, он дополнительно выполняет эксплойт, атакуя другие внутренние серверы.
  • Крайне легкое управление. Все, что вам нужно — ввести одну команду.

Актуальная версия DeepExploit находится в статусе beta, однако она может: собирать разведданные, моделировать угрозы, анализировать уязвимости, эксплуатировать их, составлять отчеты.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru