



Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США (FTC) разрешила пользователям жаловаться на случаи вредоносного майнинга (криптоджекинга), который использует JavaScript-код для добычи цифровой валюты, не уведомляя при этом пользователей.

Случаи криптоджекинга участились благодаря инструменту Coinhive, который задумывался для благих целей — помочь владельцам популярных сайтов избавиться от рекламы, зарабатывая по-другому.

Однако киберпреступники сразу же взяли на вооружение этот способ, им оставалось только взломать какой-нибудь популярный ресурс, разместив там общедоступный JavaScript-код. При этом никаких предупреждений пользователям не выводилось.

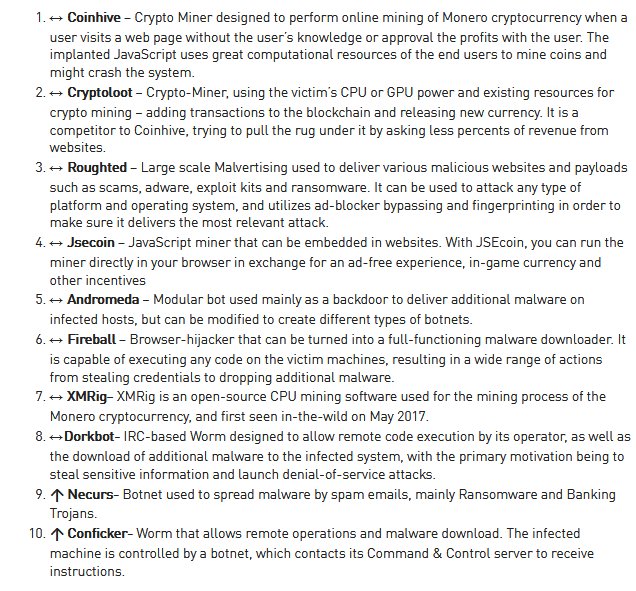
Достаточно взглянуть на список самых популярных вредоносов от Check Point, чтобы понять масштабы проблемы с Coinhive:

Теперь Федеральная торговая комиссия США, признав серьезность этой проблемы, впервые решила серьезно противостоять этому явлению. По сути, это первое официальное доказательство признания правительства, что криптоджекинг является незаконной практикой.

«Это первый случай, когда слово “криптоджекинг” было упомянуто правительственной организацией США. Приятно наконец увидеть, что они стали серьезно относиться к этой проблеме», — объясняет сперт Трой Мурш. — «Это, безусловно, поможет повысить уровень осведомленности в этом вопросе».

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru