



Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США (FTC) разрешила пользователям жаловаться на случаи вредоносного майнинга (криптоджекинга), который использует JavaScript-код для добычи цифровой валюты, не уведомляя при этом пользователей.

Случаи криптоджекинга участились благодаря инструменту Coinhive, который задумывался для благих целей — помочь владельцам популярных сайтов избавиться от рекламы, зарабатывая по-другому.

Однако киберпреступники сразу же взяли на вооружение этот способ, им оставалось только взломать какой-нибудь популярный ресурс, разместив там общедоступный JavaScript-код. При этом никаких предупреждений пользователям не выводилось.

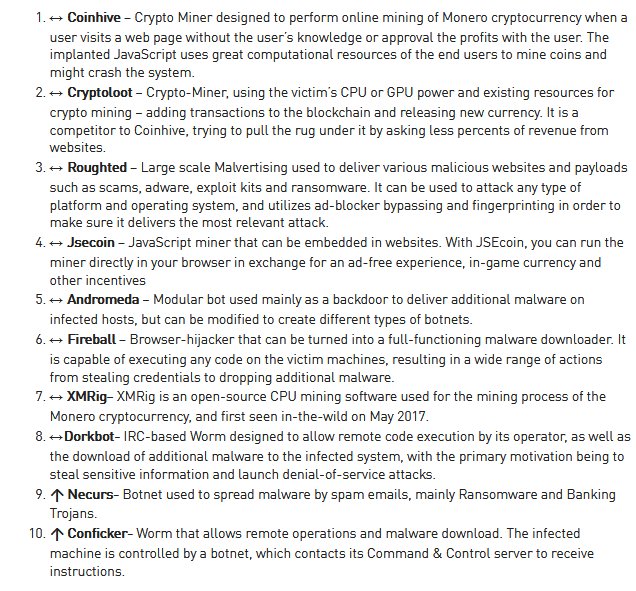
Достаточно взглянуть на список самых популярных вредоносов от Check Point, чтобы понять масштабы проблемы с Coinhive:

Теперь Федеральная торговая комиссия США, признав серьезность этой проблемы, впервые решила серьезно противостоять этому явлению. По сути, это первое официальное доказательство признания правительства, что криптоджекинг является незаконной практикой.

«Это первый случай, когда слово “криптоджекинг” было упомянуто правительственной организацией США. Приятно наконец увидеть, что они стали серьезно относиться к этой проблеме», — объясняет сперт Трой Мурш. — «Это, безусловно, поможет повысить уровень осведомленности в этом вопросе».

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru