



Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США признала проблему криптоджекинга

Федеральная торговая комиссия США (FTC) разрешила пользователям жаловаться на случаи вредоносного майнинга (криптоджекинга), который использует JavaScript-код для добычи цифровой валюты, не уведомляя при этом пользователей.

Случаи криптоджекинга участились благодаря инструменту Coinhive, который задумывался для благих целей — помочь владельцам популярных сайтов избавиться от рекламы, зарабатывая по-другому.

Однако киберпреступники сразу же взяли на вооружение этот способ, им оставалось только взломать какой-нибудь популярный ресурс, разместив там общедоступный JavaScript-код. При этом никаких предупреждений пользователям не выводилось.

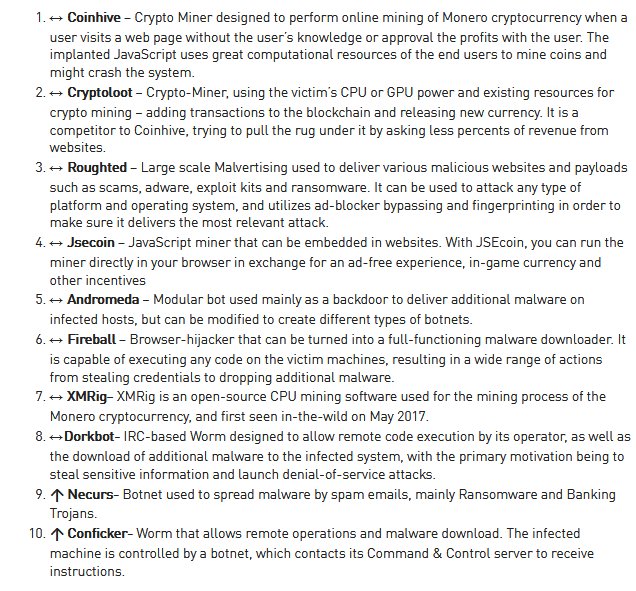
Достаточно взглянуть на список самых популярных вредоносов от Check Point, чтобы понять масштабы проблемы с Coinhive:

Теперь Федеральная торговая комиссия США, признав серьезность этой проблемы, впервые решила серьезно противостоять этому явлению. По сути, это первое официальное доказательство признания правительства, что криптоджекинг является незаконной практикой.

«Это первый случай, когда слово “криптоджекинг” было упомянуто правительственной организацией США. Приятно наконец увидеть, что они стали серьезно относиться к этой проблеме», — объясняет сперт Трой Мурш. — «Это, безусловно, поможет повысить уровень осведомленности в этом вопросе».

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru