



Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Неправильно сконфигурированный сервер, принадлежащий компании CalAmp, позволял любому получить доступ к данным учетной записи и перехватить информацию о связанном с ней транспортном средстве. CalAmp — это компания, предлагающая бекенд-услуги.

Эксперты в области кибербезопасности Вангелис Стикас и Джордж Лавданис искали уязвимости в системе Viper SmartStart, которая позволяет пользователям удаленно запускать, блокировать, разблокировать или находить свои автомобили. Для этого достаточно использовать специальное мобильное приложение.

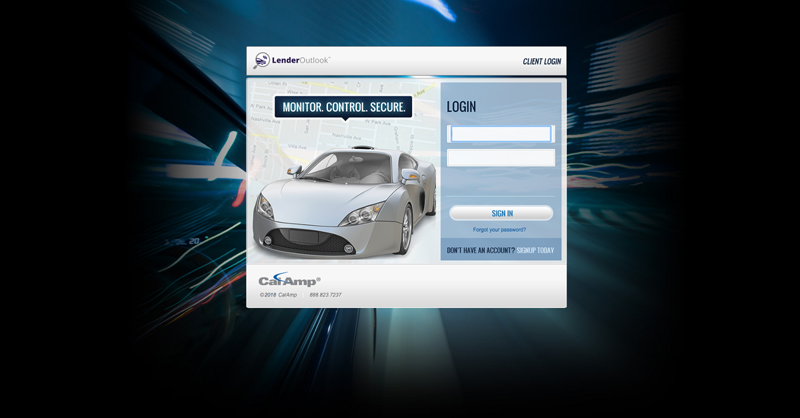
Это приложение использует SSL, сертификат жестко закодирован в клиенте. Эксперты обратили внимание, что приложение подключается к домену mysmartstart.com, а также к стороннему https://colt.calamp-ts.com/, что является сервисом Lender Outlook для Calamp.com.

Специалисты поняли, что войти в панель можно, используя учетные данные пользователя приложения.

«Эта панель представляет собой внешний интерфейс для сервиса Calamp.com Lender Outlook. Мы попробовали залогиниться, используя данные пользователя приложения, и это сработало!», — пишут в блоге исследователи.

«Панель предназначалась для компаний, у которых имелось несколько субаккаунтов и транспортные средства, которыми они могли управлять».

Дальнейшие тесты показали, что войти в систему можно с ограниченными правами, но при этом останется доступ к большому количеству отчетов. Таким образом, специалисты получили доступ ко всем отчетам обо всех транспортных средствах (включая историю местоположений), а также к именам пользователей.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru