



Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Конфигурация сервера CalAmp позволила перехватить данные о машинах

Неправильно сконфигурированный сервер, принадлежащий компании CalAmp, позволял любому получить доступ к данным учетной записи и перехватить информацию о связанном с ней транспортном средстве. CalAmp — это компания, предлагающая бекенд-услуги.

Эксперты в области кибербезопасности Вангелис Стикас и Джордж Лавданис искали уязвимости в системе Viper SmartStart, которая позволяет пользователям удаленно запускать, блокировать, разблокировать или находить свои автомобили. Для этого достаточно использовать специальное мобильное приложение.

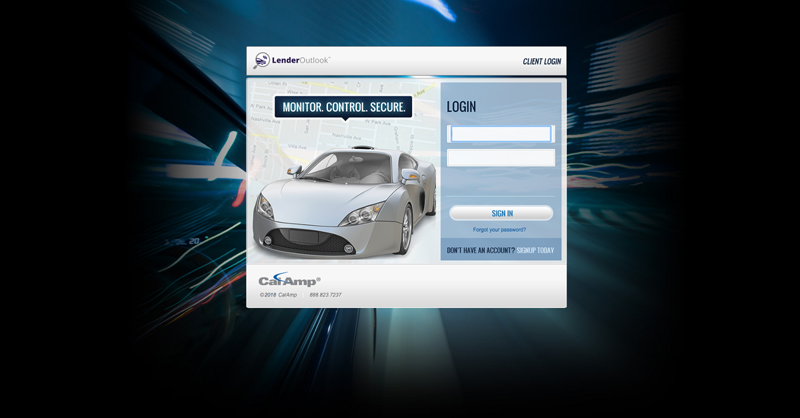
Это приложение использует SSL, сертификат жестко закодирован в клиенте. Эксперты обратили внимание, что приложение подключается к домену mysmartstart.com, а также к стороннему https://colt.calamp-ts.com/, что является сервисом Lender Outlook для Calamp.com.

Специалисты поняли, что войти в панель можно, используя учетные данные пользователя приложения.

«Эта панель представляет собой внешний интерфейс для сервиса Calamp.com Lender Outlook. Мы попробовали залогиниться, используя данные пользователя приложения, и это сработало!», — пишут в блоге исследователи.

«Панель предназначалась для компаний, у которых имелось несколько субаккаунтов и транспортные средства, которыми они могли управлять».

Дальнейшие тесты показали, что войти в систему можно с ограниченными правами, но при этом останется доступ к большому количеству отчетов. Таким образом, специалисты получили доступ ко всем отчетам обо всех транспортных средствах (включая историю местоположений), а также к именам пользователей.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru