



Лаборатория Касперского перенесет данные о клиентах в Швейцарию

Лаборатория Касперского перенесет данные о клиентах в Швейцарию

Лаборатория Касперского перенесет данные о клиентах в Швейцарию

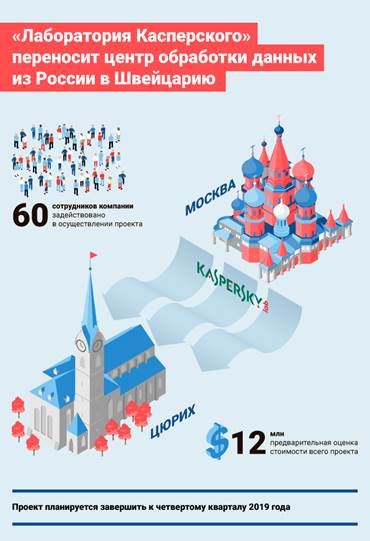
«Лаборатория Касперского» планирует создать в Швейцарии дополнительную инфраструктуру по разработке ПО и обработке пользовательских данных. Там же компания намерена открыть первый Центр прозрачности (Transparency Center), о создании которых она объявила при анонсировании своей глобальной программы информационной открытости (Global Transparency Initiative) в октябре 2017 года. Защищённость и доверенность всех процессов в новой инфраструктуре, а также целостность программного кода «Лаборатории Касперского» будут верифицироваться независимыми сторонними экспертами.

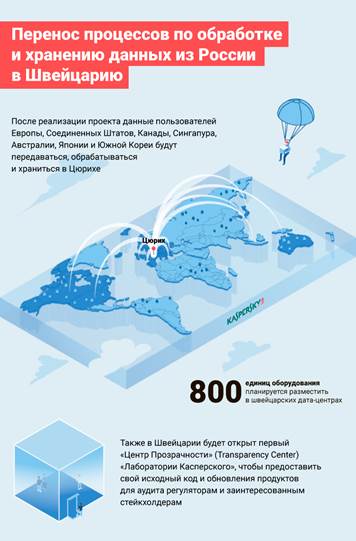
Центр обработки пользовательских данных, которые компания получает с добровольного согласия своих клиентов через облачную инфраструктуру Kaspersky Security Network (KSN), откроется в Цюрихе до конца 2019 года. В нём будет храниться и обрабатываться информация, поступающая от пользователей из Европы, Северной Америки, Сингапура, Австралии, Японии и Южной Кореи. Впоследствии к ней добавятся данные клиентов из других стран.

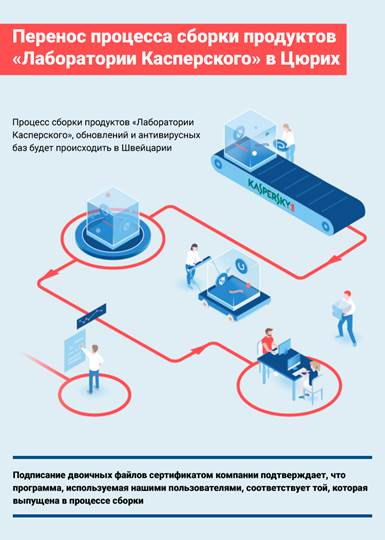
Там же в Цюрихе «Лаборатория Касперского» планирует развернуть «конвейер по сборке ПО» для ряда стран. Речь идёт о наборе инструментов, которые используются для сборки готовой программы из исходного кода. Компиляцию продуктов и антивирусных баз данных, включая их обновления, в Швейцарии компания планирует начать до конца 2018 года. Собранное в Цюрихе ПО будет проходить проверку со стороны независимой компетентной организации – эта мера станет дополнительной гарантией того, что код готового продукта соответствует тому исходному коду, который был предоставлен для аудита.

Поскольку открываемое в Швейцарии подразделение станет также первым Центром прозрачности «Лаборатории Касперского», независимые сторонние эксперты смогут на его базе провести проверку надёжности самого программного обеспечения и его исходного кода, а также убедиться в отсутствии какого-либо внешнего вмешательства и недокументированных функций в технологиях компании. Помимо всего прочего, это позволит удостовериться в невозможности компрометации всех процессов по сборке программ и обработке пользовательских данных. «Лаборатория Касперского» готова поддержать создание новой некоммерческой организации, которая возьмёт на себя все эти функции. При этом пользоваться услугами такой компании смогут также другие вендоры из индустрии информационной безопасности.

Будучи одним из ведущих производителей защитных решений, «Лаборатория Касперского» всегда придерживалась принципов доверенной разработки. В частности, компания обеспечивает надёжное шифрование и защиту всей передаваемой информации, использует строгие внутренние политики для доступа к данным и регулярно проверяет безопасность и надёжность своей инфраструктуры. Новые шаги, которые делает компания в связи с открытием центра в Швейцарии, направлены на то, чтобы ещё больше усилить устойчивость её IT-инфраструктуры даже по отношению к гипотетическим рискам и сделать саму компанию и все её процессы ещё более прозрачными для её текущих и будущих клиентов и широкой общественности.

Генеральный директор «Лаборатории Касперского» Евгений Касперский прокомментировал планы компании:

«Мы работаем в стремительно меняющейся индустрии и просто обязаны соответствовать ожиданиям и потребностям наших клиентов и партнёров. Одной из таких потребностей является полное доверие. Именно поэтому мы приняли решение трансформировать инфраструктуру компании и перенести часть наших ключевых рабочих процессов в Швейцарию. Мы надеемся, что этот шаг послужит примером нашим коллегам в индустрии, и доверие станет ключевым фактором для всех игроков на рынке кибербезопасности».

Узнать больше о принципах прозрачности ведения бизнеса и глобальной программе информационной открытости «Лаборатории Касперского» можно здесь: www.kaspersky.com/about/transparency.


Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru