



Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исследователь в области безопасности обнаружил публично доступный сервер SonarQube, принадлежащий крупнейшему британскому сотовому оператору EE Limited (Orange, T-Mobile). Удивительно то, что этот сервер был долгое время доступен с дефолтным именем пользователя и паролем «admin».

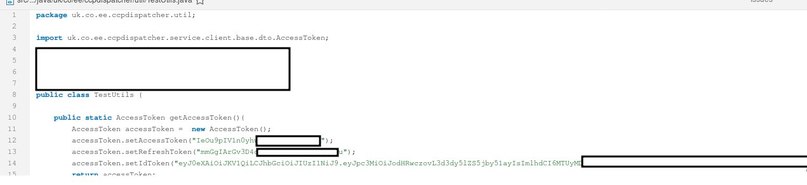
Оказалось, что более 2 млн строк кода, принадлежащих оператору, были практически не защищены. Как пишет Ашот Оганесян, в репозитории находились секретные ключи к корпоративному облаку на платформе Amazon (AWS) и проприетарные интерфейсы (API) для разработчиков EE.

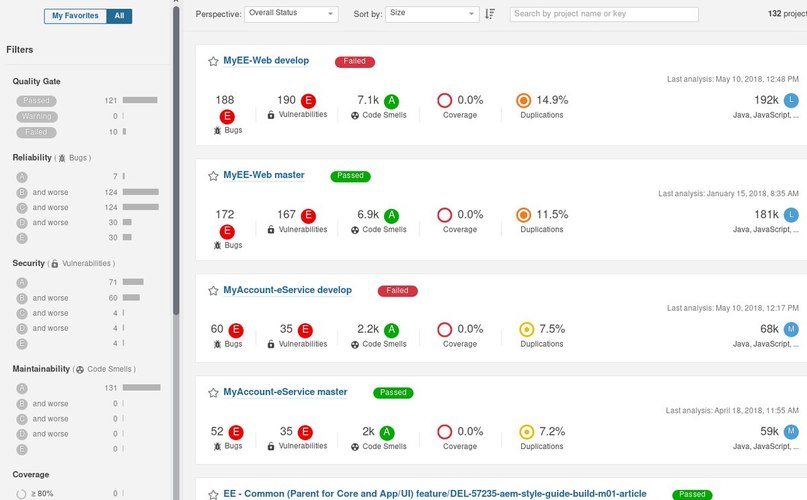
Также был доступен список уязвимостей в программах оператора:

Обнаруживший сервер исследователь, известный под псевдонимом Six, утверждает, что уведомил оператора о такой серьезной дыре в безопасности несколько недель назад. Однако, вопреки ожиданиям специалиста, реакции со стороны представителей EE Limited не последовало.

Лишь спустя эти несколько недель оператор удосужился сменить пароль по умолчанию. EE заявил, что данные клиентов не пострадали, что можно считать счастливой случайностью.

«При таком подходе к безопасности внутренней инфраструктуры о каких гарантиях вообще можно говорить? Компания совершенно спокойно скачивает, устанавливает, разворачивает в продакшен и открывает для доступа снаружи систему с дефолтными настройками!», — говорит господин Оганесян.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru