



Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исследователь в области безопасности обнаружил публично доступный сервер SonarQube, принадлежащий крупнейшему британскому сотовому оператору EE Limited (Orange, T-Mobile). Удивительно то, что этот сервер был долгое время доступен с дефолтным именем пользователя и паролем «admin».

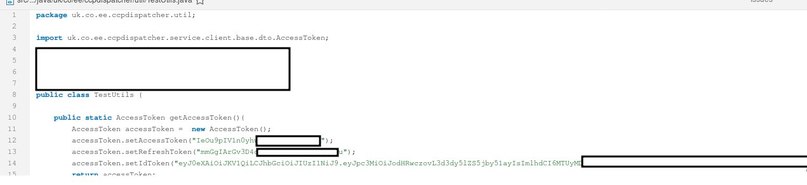
Оказалось, что более 2 млн строк кода, принадлежащих оператору, были практически не защищены. Как пишет Ашот Оганесян, в репозитории находились секретные ключи к корпоративному облаку на платформе Amazon (AWS) и проприетарные интерфейсы (API) для разработчиков EE.

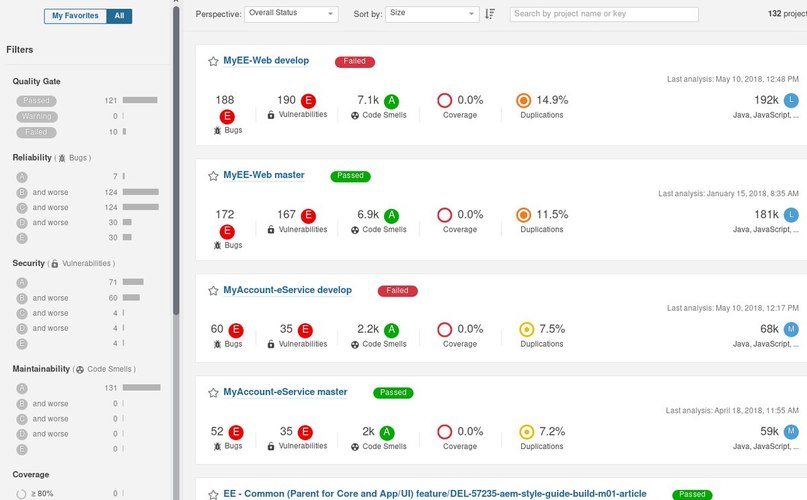
Также был доступен список уязвимостей в программах оператора:

Обнаруживший сервер исследователь, известный под псевдонимом Six, утверждает, что уведомил оператора о такой серьезной дыре в безопасности несколько недель назад. Однако, вопреки ожиданиям специалиста, реакции со стороны представителей EE Limited не последовало.

Лишь спустя эти несколько недель оператор удосужился сменить пароль по умолчанию. EE заявил, что данные клиентов не пострадали, что можно считать счастливой случайностью.

«При таком подходе к безопасности внутренней инфраструктуры о каких гарантиях вообще можно говорить? Компания совершенно спокойно скачивает, устанавливает, разворачивает в продакшен и открывает для доступа снаружи систему с дефолтными настройками!», — говорит господин Оганесян.

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru