



Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исходный код систем крупнейшего оператора хранился под дефолтным паролем

Исследователь в области безопасности обнаружил публично доступный сервер SonarQube, принадлежащий крупнейшему британскому сотовому оператору EE Limited (Orange, T-Mobile). Удивительно то, что этот сервер был долгое время доступен с дефолтным именем пользователя и паролем «admin».

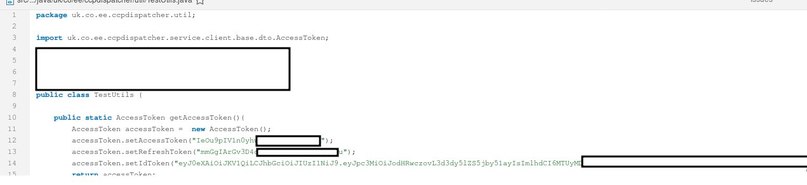
Оказалось, что более 2 млн строк кода, принадлежащих оператору, были практически не защищены. Как пишет Ашот Оганесян, в репозитории находились секретные ключи к корпоративному облаку на платформе Amazon (AWS) и проприетарные интерфейсы (API) для разработчиков EE.

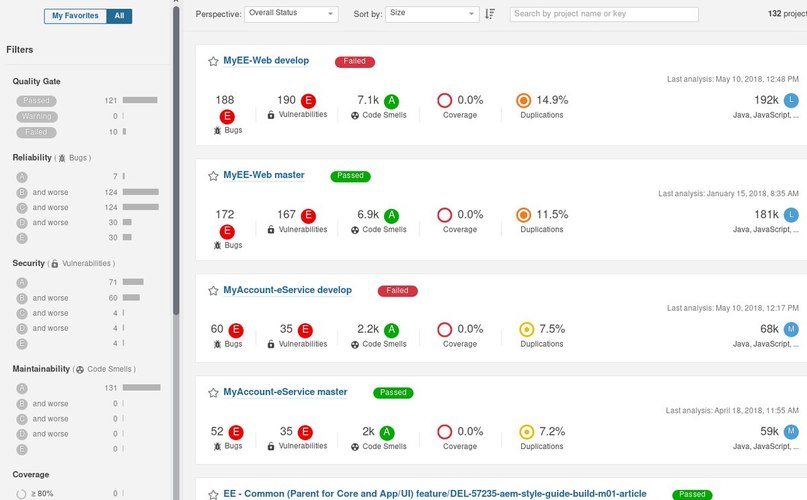
Также был доступен список уязвимостей в программах оператора:

Обнаруживший сервер исследователь, известный под псевдонимом Six, утверждает, что уведомил оператора о такой серьезной дыре в безопасности несколько недель назад. Однако, вопреки ожиданиям специалиста, реакции со стороны представителей EE Limited не последовало.

Лишь спустя эти несколько недель оператор удосужился сменить пароль по умолчанию. EE заявил, что данные клиентов не пострадали, что можно считать счастливой случайностью.

«При таком подходе к безопасности внутренней инфраструктуры о каких гарантиях вообще можно говорить? Компания совершенно спокойно скачивает, устанавливает, разворачивает в продакшен и открывает для доступа снаружи систему с дефолтными настройками!», — говорит господин Оганесян.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru