



Неизвестные перехватили трафик Amazon для кражи криптовалюты

Неизвестные перехватили трафик Amazon для кражи криптовалюты

Неизвестные перехватили трафик Amazon для кражи криптовалюты

Во вторник Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Злоумышленники маскировались под посвященный криптовалютам сайт MyEtherWallet.com, что позволило им украсть около 150 000 долларов в цифровой валюте.

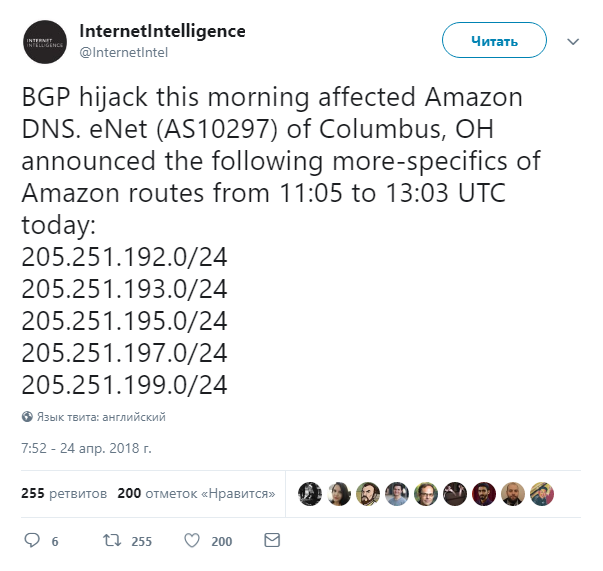
Согласно опубликованному Internet Intelligence твиту, инцидент имел место в 16 часов по московскому времени, киберпреступникам удалось получить контроль над 1 300 IP-адресами.

«Ни AWS ни Amazon Route 53 не были взломаны. Скомпрометирован был интернет-провайдер, благодаря чему злоумышленники получили возможность перенаправлять небольшой процент трафика на вредоносную копию легитимного домена», — заявили представители Amazon.

Эксперты считают, что во всем виновата реализация протокола граничного шлюза Border Gateway Protocol, в котором есть слабые места по части безопасности. Корпорации вроде Amazon, чей трафик перехватывают злоумышленники,  на данном этапе не имеют эффективных технических средств для предотвращения таких атак.

У специалистов есть подозрение, что данный инцидент связан с Россией, поскольку трафик MyEtherWallet был перенаправлен на сервер, находящийся именно в России. Об этом в своем блоге заявил исследователь безопасности Кевин Бомонт.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru