



Неизвестные перехватили трафик Amazon для кражи криптовалюты

Неизвестные перехватили трафик Amazon для кражи криптовалюты

Неизвестные перехватили трафик Amazon для кражи криптовалюты

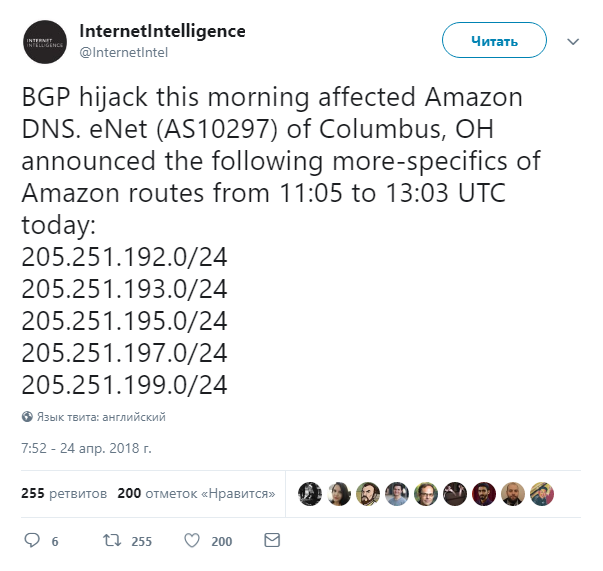
Во вторник Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Злоумышленники маскировались под посвященный криптовалютам сайт MyEtherWallet.com, что позволило им украсть около 150 000 долларов в цифровой валюте.

Согласно опубликованному Internet Intelligence твиту, инцидент имел место в 16 часов по московскому времени, киберпреступникам удалось получить контроль над 1 300 IP-адресами.

«Ни AWS ни Amazon Route 53 не были взломаны. Скомпрометирован был интернет-провайдер, благодаря чему злоумышленники получили возможность перенаправлять небольшой процент трафика на вредоносную копию легитимного домена», — заявили представители Amazon.

Эксперты считают, что во всем виновата реализация протокола граничного шлюза Border Gateway Protocol, в котором есть слабые места по части безопасности. Корпорации вроде Amazon, чей трафик перехватывают злоумышленники,  на данном этапе не имеют эффективных технических средств для предотвращения таких атак.

У специалистов есть подозрение, что данный инцидент связан с Россией, поскольку трафик MyEtherWallet был перенаправлен на сервер, находящийся именно в России. Об этом в своем блоге заявил исследователь безопасности Кевин Бомонт.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru