



Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Специалисты антивирусной компании Avast сообщают о вредоносной программе, атакующей игроков популярной инди-игры Minecraft. По оценкам компании, за месяц жертвами вредоноса стали более 50 тысяч пользователей.

Оказалось, что злонамеренная составляющая крылась в «скинах» Minecraft, которые позволяют изменять вид персонажа игры. Как правило, эти скины размещаются на различных форумах, сторонних ресурсах, откуда их и скачивают пользователи.

«Вредоносный код совершенно не впечатляет, подобное можно найти на сайтах, предоставляющих инструкции, как создать вирусы с помощью Notepad. Будет справедливо предположить, что в этом случае за атакой стоят непрофессиональные киберпреступники. Куда большее опасение вызывает загрузка вредоносных скинов на сайт Minecraft», — пишут эксперты Avast.

Сами скины распространяются в PNG-формате, после попадания в систему вредоносная программа форматирует жесткий диск зараженного компьютера.

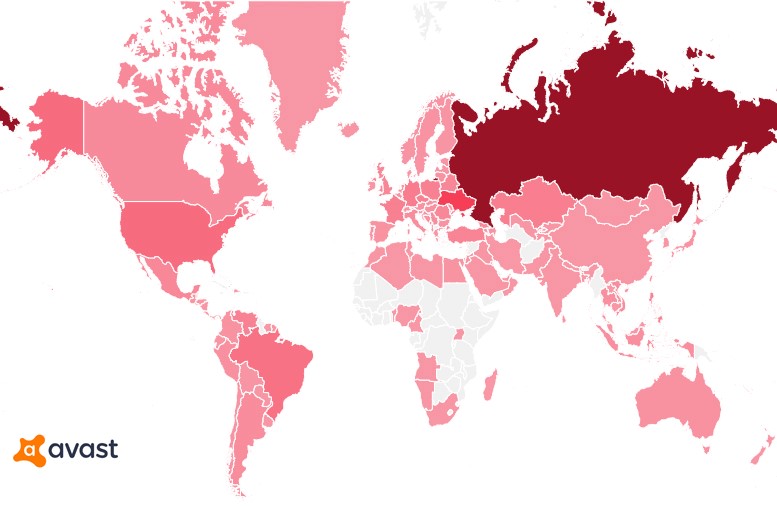
Предоставленная Avast инфографика отражает, что наибольшее число пострадавших от этого вредоноса пользователей находится в России.

Разработчики Minecraft в настоящее время устраняют эту проблему, а пользователям рекомендуется не скачивать скины из ненадежных источников.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru