



Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Игроков в Minecraft заражают форматирующим диск вредоносом

Специалисты антивирусной компании Avast сообщают о вредоносной программе, атакующей игроков популярной инди-игры Minecraft. По оценкам компании, за месяц жертвами вредоноса стали более 50 тысяч пользователей.

Оказалось, что злонамеренная составляющая крылась в «скинах» Minecraft, которые позволяют изменять вид персонажа игры. Как правило, эти скины размещаются на различных форумах, сторонних ресурсах, откуда их и скачивают пользователи.

«Вредоносный код совершенно не впечатляет, подобное можно найти на сайтах, предоставляющих инструкции, как создать вирусы с помощью Notepad. Будет справедливо предположить, что в этом случае за атакой стоят непрофессиональные киберпреступники. Куда большее опасение вызывает загрузка вредоносных скинов на сайт Minecraft», — пишут эксперты Avast.

Сами скины распространяются в PNG-формате, после попадания в систему вредоносная программа форматирует жесткий диск зараженного компьютера.

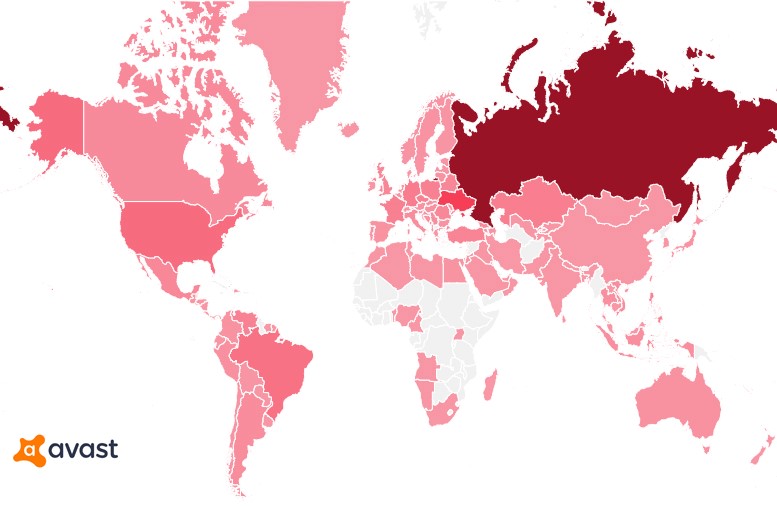
Предоставленная Avast инфографика отражает, что наибольшее число пострадавших от этого вредоноса пользователей находится в России.

Разработчики Minecraft в настоящее время устраняют эту проблему, а пользователям рекомендуется не скачивать скины из ненадежных источников.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru