



VirusTotal анонсировал Droidy — новую Android-песочницу

VirusTotal анонсировал Droidy — новую Android-песочницу

VirusTotal анонсировал Droidy — новую Android-песочницу

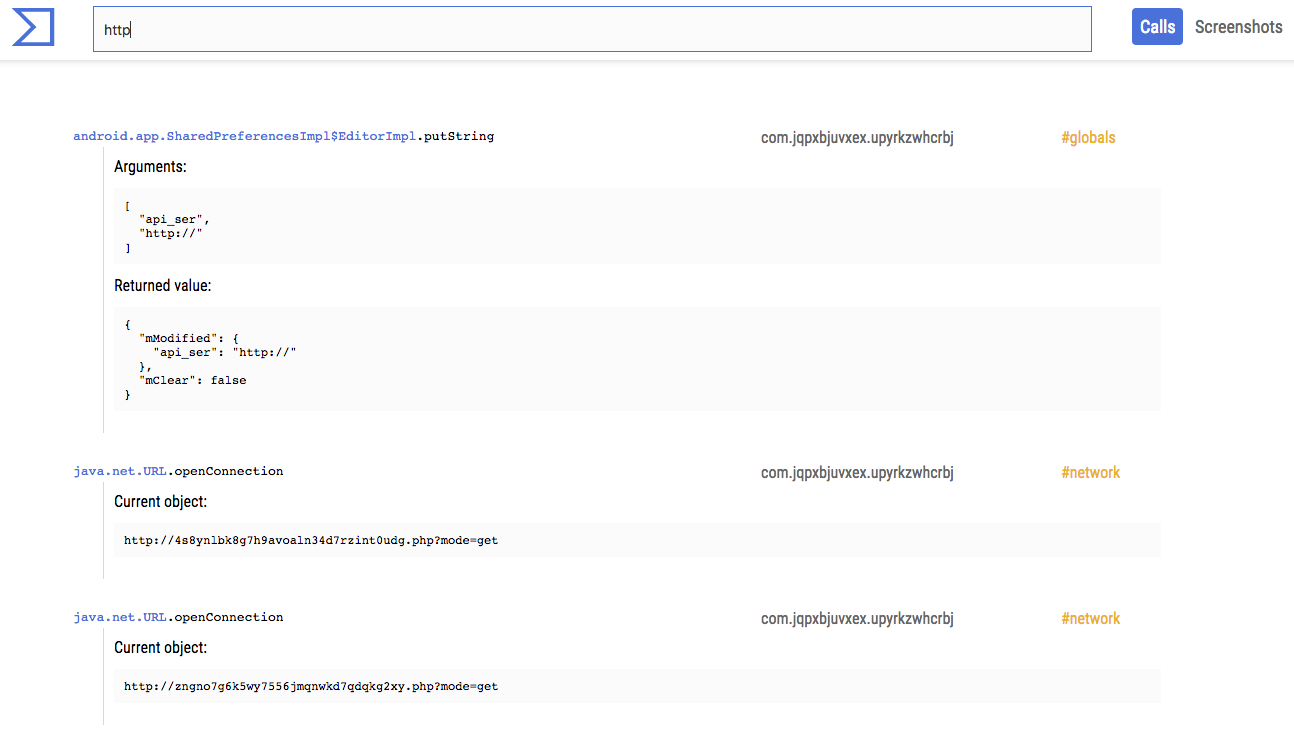
Команда VirusTotal сообщила о разработке новой песочницы Android, которая призвана заменить существующую систему, разработанную в далеком 2013 году. Получившая название «VirusTotal Droidy» система может анализировать файлы APK при установке и запуске.

Таким образом, VirusTotal Droidy может анализировать следующие данные:

  • Сетевую активность и взаимодействие с SMS;
  • Вызовы Java через reflection;
  • Взаимодействие с файловой системой;
  • Использование базы данных SQLite;
  • Запущенные и остановленные сервисы;
  • Проверка разрешений на устройстве;
  • Различная криптоактивность.

Разработчики прикрепили несколько отчетов, демонстрирующих новые возможности. Чтобы посмотреть их, выберите «VirusTotal Droidy» в селекторе отчетов:

«Теперь по многим образцам есть отчеты нескольких песочниц. Например, этот отчет позволяет увидеть результаты Tencent HABO и VirusTotal Droidy. Можно увидеть, как они дополняют друг друга», — пишет VirusTotal.

«Вся информация песочницы будет также доступна другим сервисам, например, VirusTotal Graph».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru