



70% VPN-сервисов допускают утечку через расширения Chrome

70% VPN-сервисов допускают утечку через расширения Chrome

70% VPN-сервисов допускают утечку через расширения Chrome

Специалисты проанализировали 15 VPN-сервисов, в результате чего выяснили, что 10 из них допускают DNS-утечки через соответствующие расширения для браузера Chrome. Проблема, как утверждают эксперты, связана с функцией Chrome под названием DNS Prefetching.

DNS Prefetching позволяет преобразовывать имена доменов до того, как пользователь попытается перейти по ссылке.

При использовании VPN-расширений браузер предоставляет два режима настройки прокси-соединений: fixed_servers и pac_script. В режиме fixed_servers расширение указывает узел прокси-сервера HTTPS/SOCKS, после чего все соединения будут проходить через прокси-сервер.

Режим pac_script пользуется скриптом PAC, позволяющим динамически изменять хост-сервер при различных условиях. Например, VPN-расширение может использовать сценарий PAC, который определяет, что пользователь посещает Netflix, а затем назначает прокси-сервер, оптимизированный для стриминговой передачи.

«Проблема же заключается в том, что DNS Prefetching продолжает работать, когда используется режим pac_script. Поскольку HTTPS не поддерживает DNS по протоколу SOCKS, все DNS-запросы будут проходить через систему DNS, что будет являться, по сути, утечкой», — пишут исследователи.

  • Эксперты приводят способ, с помощью которого можно проверить, уязвим ли ваш VPN-сервис:
  • Активируйте интересуемый плагин Chrome;
  • Перейдите в адресной строке к chrome://net-internals/#dns
  • Нажмите «Очистить кеш хоста» («clear host cache»);
  • Перейдите на любой сайт.

Список известных уязвимых сервисов на данный момент выглядит так:

  1. Hola VPN
  2. OperaVPN
  3. TunnelBear
  4. HotSpot Shield
  5. Betternet
  6. PureVPN
  7. VPN Unlimited
  8. ZenMate VPN
  9. Ivacy VPN
  10. DotVPN

Незатронутые проблемой утечки сервисы:

  1. WindScribe
  2. NordVPN
  3. CyberGhost
  4. Private Internet Access
  5. Avira Phantom VPN

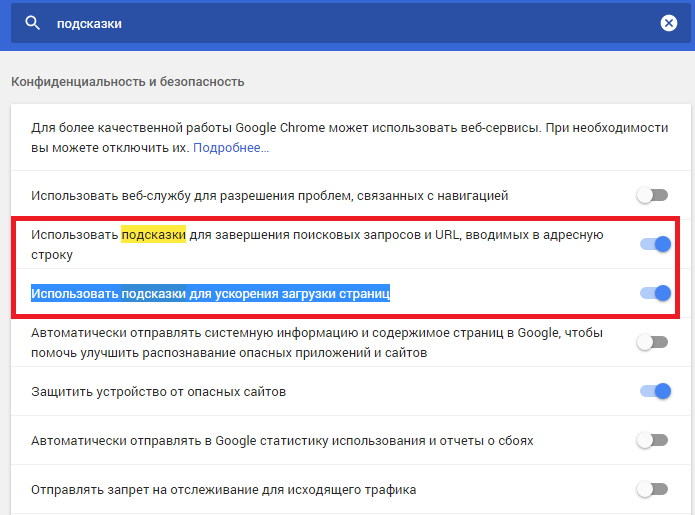
Чтобы защитить себя, выполните следующие шаги:

  • В адресную строку вставьте chrome://settings/:
  • Введите «подсказки» в строку поиска;
  • Отключите параметр «Использовать подсказки для завершения поисковых запросов и URL, вводимых в адресную строку», а также «Использовать подсказки для ускорения загрузки страниц».

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru