



70% VPN-сервисов допускают утечку через расширения Chrome

70% VPN-сервисов допускают утечку через расширения Chrome

70% VPN-сервисов допускают утечку через расширения Chrome

Специалисты проанализировали 15 VPN-сервисов, в результате чего выяснили, что 10 из них допускают DNS-утечки через соответствующие расширения для браузера Chrome. Проблема, как утверждают эксперты, связана с функцией Chrome под названием DNS Prefetching.

DNS Prefetching позволяет преобразовывать имена доменов до того, как пользователь попытается перейти по ссылке.

При использовании VPN-расширений браузер предоставляет два режима настройки прокси-соединений: fixed_servers и pac_script. В режиме fixed_servers расширение указывает узел прокси-сервера HTTPS/SOCKS, после чего все соединения будут проходить через прокси-сервер.

Режим pac_script пользуется скриптом PAC, позволяющим динамически изменять хост-сервер при различных условиях. Например, VPN-расширение может использовать сценарий PAC, который определяет, что пользователь посещает Netflix, а затем назначает прокси-сервер, оптимизированный для стриминговой передачи.

«Проблема же заключается в том, что DNS Prefetching продолжает работать, когда используется режим pac_script. Поскольку HTTPS не поддерживает DNS по протоколу SOCKS, все DNS-запросы будут проходить через систему DNS, что будет являться, по сути, утечкой», — пишут исследователи.

  • Эксперты приводят способ, с помощью которого можно проверить, уязвим ли ваш VPN-сервис:
  • Активируйте интересуемый плагин Chrome;
  • Перейдите в адресной строке к chrome://net-internals/#dns
  • Нажмите «Очистить кеш хоста» («clear host cache»);
  • Перейдите на любой сайт.

Список известных уязвимых сервисов на данный момент выглядит так:

  1. Hola VPN
  2. OperaVPN
  3. TunnelBear
  4. HotSpot Shield
  5. Betternet
  6. PureVPN
  7. VPN Unlimited
  8. ZenMate VPN
  9. Ivacy VPN
  10. DotVPN

Незатронутые проблемой утечки сервисы:

  1. WindScribe
  2. NordVPN
  3. CyberGhost
  4. Private Internet Access
  5. Avira Phantom VPN

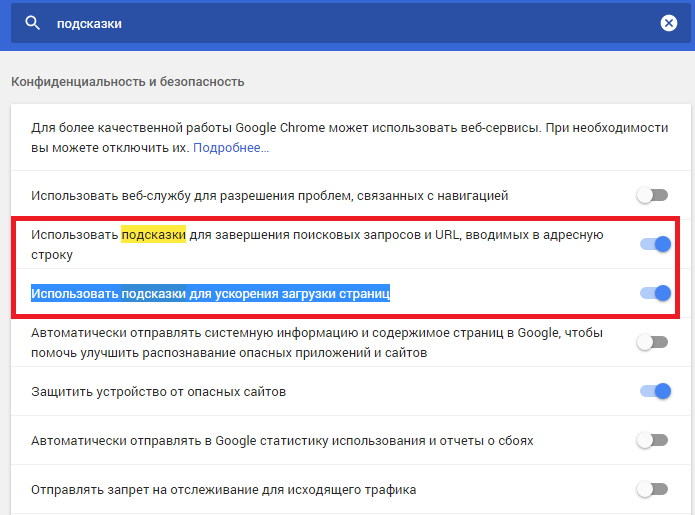
Чтобы защитить себя, выполните следующие шаги:

  • В адресную строку вставьте chrome://settings/:
  • Введите «подсказки» в строку поиска;
  • Отключите параметр «Использовать подсказки для завершения поисковых запросов и URL, вводимых в адресную строку», а также «Использовать подсказки для ускорения загрузки страниц».

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru