



Утечка учетных записей на PaneraBread превышает 37 миллионов

Утечка учетных записей на PaneraBread превышает 37 миллионов

Утечка учетных записей на PaneraBread превышает 37 миллионов

Вчера, 2 апреля, Брайан Крэбс опубликовал в своем блоге krebsonsecurity материал, в котором сайт PaneraBread.com обвиняется в утечке персональных данных клиентов. По последним подсчетам количество учетных данных превышает 37 миллионов. После публикации сайт находится в оффлайн-режиме. 

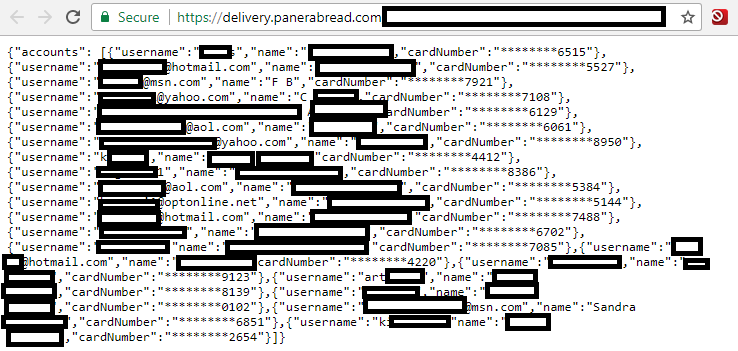
На сайте онлайн-пекарень информация о клиентах - имена, адреса электронной почты и физические адреса, дни рождения и последние четыре цифры номера кредитной карты клиента, были доступны в виде обычного текста. В их список попали клиенты, которые оформили онлайн заказ. 

Учетные данные клиентов PaneraBread (Изображение krebsonsecurity)

Первая утечка информации произошла как минимум восемь месяцев назад, когда её впервые заметил эксперт по информационной безопасности Дилан Хулихан. Он сообщил об этом сайту, на что ему ответили обещанием исправить ситуацию в ближайшее время. И все это время, как сообщил Хулихан Крэбсу, база данных клиентов только увеличивалась, а утечка не прекращалась. 

Некоторые записи клиентов включают в себя уникальные идентификаторы, которые увеличиваются на единицу при каждой новой записи, что делает её простой для того, чтобы кто-то мог собрать все доступные учетные записи клиентов. Формат базы данных также позволяет любому пользователю искать различные точки данных, в том числе по номеру телефона.

Наибольшая угроза состоит в том, что информацию о клиентах можно проиндексировать и отсканировать с минимальными усилиями. 

«Panera Bread использует последовательные целые числа для идентификаторов учетных записей, а это означает, что если ваша цель состоит в том, чтобы собрать как можно больше информации, а не найти конкретно чью-то, то вы можете собрать сколько пожелаете, вплоть до всей базы данных », - сказал Хулихан.


После публикации Крэбса и до сих пор сайт PaneraBread неактивен.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru