



Утечка учетных записей на PaneraBread превышает 37 миллионов

Утечка учетных записей на PaneraBread превышает 37 миллионов

Утечка учетных записей на PaneraBread превышает 37 миллионов

Вчера, 2 апреля, Брайан Крэбс опубликовал в своем блоге krebsonsecurity материал, в котором сайт PaneraBread.com обвиняется в утечке персональных данных клиентов. По последним подсчетам количество учетных данных превышает 37 миллионов. После публикации сайт находится в оффлайн-режиме. 

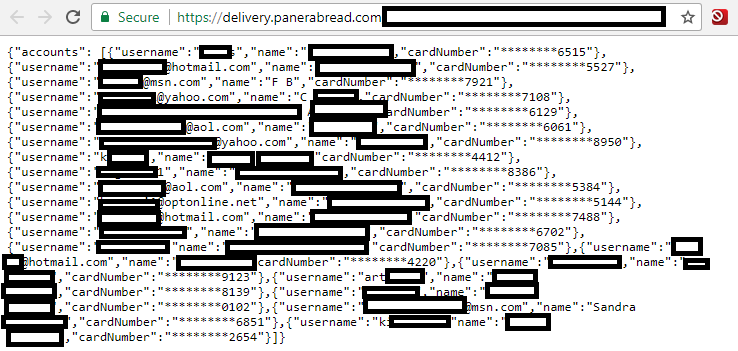
На сайте онлайн-пекарень информация о клиентах - имена, адреса электронной почты и физические адреса, дни рождения и последние четыре цифры номера кредитной карты клиента, были доступны в виде обычного текста. В их список попали клиенты, которые оформили онлайн заказ. 

Учетные данные клиентов PaneraBread (Изображение krebsonsecurity)

Первая утечка информации произошла как минимум восемь месяцев назад, когда её впервые заметил эксперт по информационной безопасности Дилан Хулихан. Он сообщил об этом сайту, на что ему ответили обещанием исправить ситуацию в ближайшее время. И все это время, как сообщил Хулихан Крэбсу, база данных клиентов только увеличивалась, а утечка не прекращалась. 

Некоторые записи клиентов включают в себя уникальные идентификаторы, которые увеличиваются на единицу при каждой новой записи, что делает её простой для того, чтобы кто-то мог собрать все доступные учетные записи клиентов. Формат базы данных также позволяет любому пользователю искать различные точки данных, в том числе по номеру телефона.

Наибольшая угроза состоит в том, что информацию о клиентах можно проиндексировать и отсканировать с минимальными усилиями. 

«Panera Bread использует последовательные целые числа для идентификаторов учетных записей, а это означает, что если ваша цель состоит в том, чтобы собрать как можно больше информации, а не найти конкретно чью-то, то вы можете собрать сколько пожелаете, вплоть до всей базы данных », - сказал Хулихан.


После публикации Крэбса и до сих пор сайт PaneraBread неактивен.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru