



Баг в парсере QR-кодов в iOS может быть использован злоумышленниками

Баг в парсере QR-кодов в iOS может быть использован злоумышленниками

Баг в парсере QR-кодов в iOS может быть использован злоумышленниками

Уязвимость в стандартном приложении камеры iOS может быть использована злоумышленниками для перенаправления пользователей на вредоносные веб-сайты. Как сообщают специалисты, проблема связана со встроенным считывателем QR-кода.

Брешь присутствует в последних релизах iOS 11 для iPhone, iPad и iPod touch, именно в iOS 11 появилась возможность автоматического считывания QR-кодов при использовании стандартного приложения камеры.

Чтобы прочитать QR-код, пользователям необходимо просто открыть камеру и навести фокус на QR-код. Таким образом, если там содержится ссылка, система отобразит пользователю уведомление с адресом этой ссылки, с помощью которого можно перейти на сайт.

Однако по словам исследователя Романа Мюллера, URL-адрес можно изменить. Эксперт обнаружил, что парсер URL встроенного считывателя QR-кода в iOS неправильно определяет имя хоста в URL-адресе, что позволяет изменять отображаемый URL-адрес в уведомлении и заманивать пользователей на вредоносные сайты.

«У парсера есть проблема, связанная с обнаружением имени хоста в адресе. Скорее всего, он обрабатывает “xxx\” как имя пользователя, которого надо отправить на “facebook.com:443”. В то же время Safari берет полную строку “xxx\@facebook.com” в качестве имени пользователя, а “443” в качестве пароля, которые отправляются на “infosec.rm-it.de”. Это приводит к тому, что в уведомлении отображается другое имя хоста, не то, которое фактически открыто в Safari», — пишет эксперт в блоге.

Мюллер создал QR-код, содержащий следующий URL-адрес:

https://xxx\@facebook.com:443@infosec.rm-it.de/

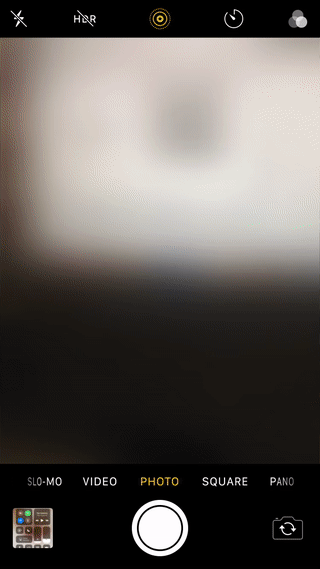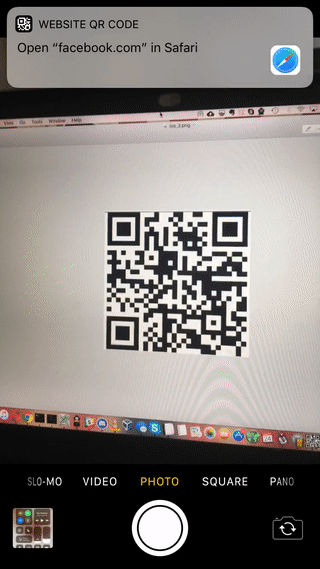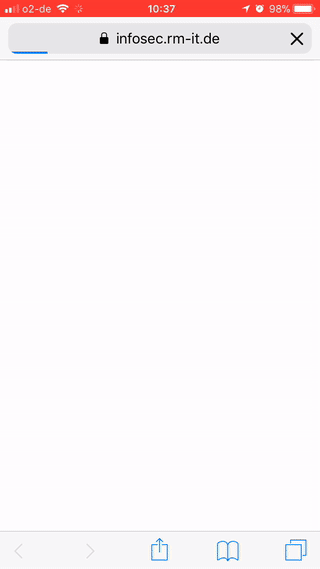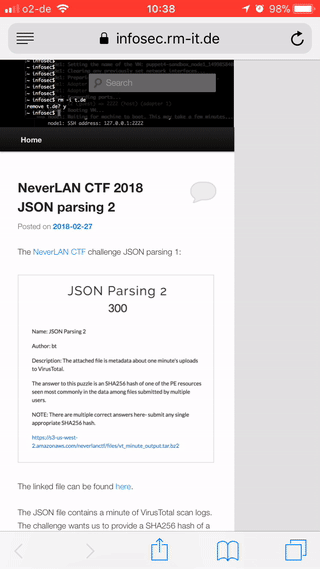
Когда он отсканировал его с помощью камеры iOS, а устройстве появилось следующее уведомление:

Open “facebook.com” in Safari (Открыть “facebook.com” в Safari).

После нажатия на это уведомление вместо Facebook откроется https://infosec.rm-it.de/. Эксперт успешно протестировал проблему на своем iPhone X под управлением iOS 11.2.6.

Мюллер сообщил о своей находке Apple в декабре прошлого года, однако проблема до сих пор не исправлена.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru