



Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Вредонос GoScanSSH избегает заражения правительственных и военных сетей

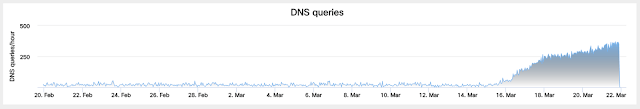
Эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

«Мы выявили новое семейство вредоносных программ, используемое для компрометации SSH-серверов. Мы назвали эту программу GoScanSSH», — пишут специалисты.

Злоумышленник создал уникальные бинарники для каждой зараженной системы. Как сообщает эксперты, командный центр использует прокси-сервер Tor2Web, благодаря чему гораздо сложнее отследить инфраструктуру C&C.

GoScanSSH совершала атаки типа брутфорс на общедоступные SSH-серверы. Киберпреступники использовали список, содержащий более 7 000 комбинаций имени пользователя и пароля. Если брутфорс-атака срабатывает, загружается уникальный вредоносный код, который выполняется на сервере.

В процессе сканирования уязвимых SSH-серверов GoScanSSH случайным образом генерирует IP-адреса, а затем сравнивает их со списком блоков CIDR в попытке избежать сканирования диапазонов, используемых различными правительственными и военными организациями. В частности, игнорируются диапазоны, принадлежащие Министерству обороны США.

Исследователи обнаружили более 70 уникальных образцов этой вредоносной программы.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru