



Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Вредонос GoScanSSH избегает заражения правительственных и военных сетей

Вредонос GoScanSSH избегает заражения правительственных и военных сетей

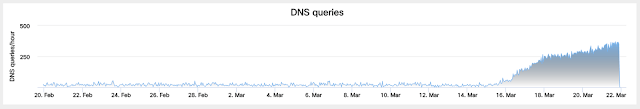
Эксперты Cisco Talos сообщили о вредоносной программе, получившей название GoScanSSH, этот зловред используется для компрометации серверов SSH, открытых для доступа из Сети. Злонамеренный код написан на языке программирования Go, что является не совсем обычной практикой.

Во вредоносе обнаружено несколько интересных функций, например, GoScanSSH старается не заражать правительственные и военные сети.

«Мы выявили новое семейство вредоносных программ, используемое для компрометации SSH-серверов. Мы назвали эту программу GoScanSSH», — пишут специалисты.

Злоумышленник создал уникальные бинарники для каждой зараженной системы. Как сообщает эксперты, командный центр использует прокси-сервер Tor2Web, благодаря чему гораздо сложнее отследить инфраструктуру C&C.

GoScanSSH совершала атаки типа брутфорс на общедоступные SSH-серверы. Киберпреступники использовали список, содержащий более 7 000 комбинаций имени пользователя и пароля. Если брутфорс-атака срабатывает, загружается уникальный вредоносный код, который выполняется на сервере.

В процессе сканирования уязвимых SSH-серверов GoScanSSH случайным образом генерирует IP-адреса, а затем сравнивает их со списком блоков CIDR в попытке избежать сканирования диапазонов, используемых различными правительственными и военными организациями. В частности, игнорируются диапазоны, принадлежащие Министерству обороны США.

Исследователи обнаружили более 70 уникальных образцов этой вредоносной программы.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru