



Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

Android-вредонос Fake WhatsApp распространяется через OneDrive

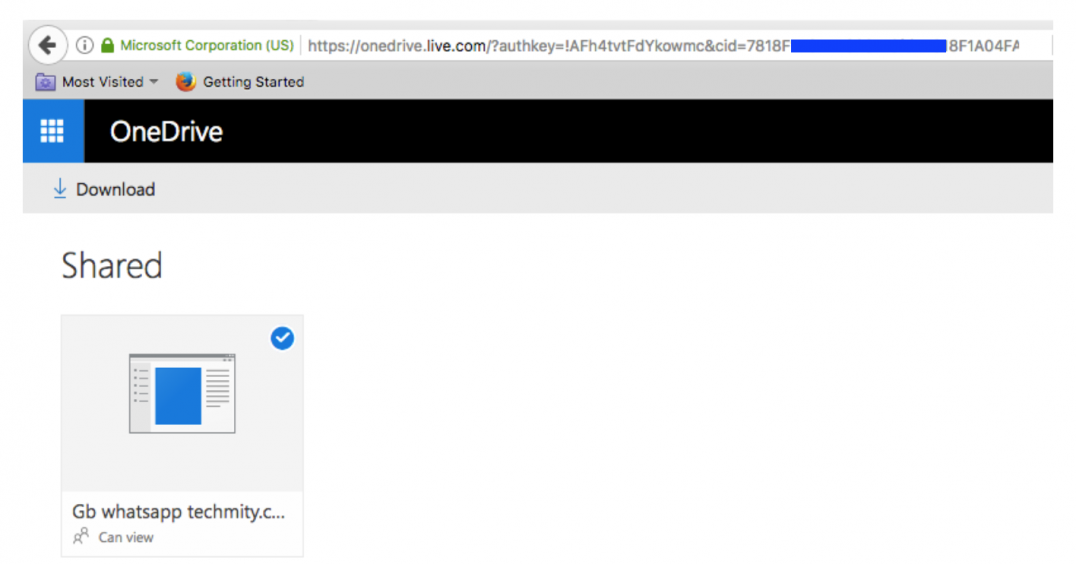
Специалисты компании Symantec недавно обнаружили новый вредонос для Android, который хранился в аккаунте OneDrive. Эта вредоносная программа интересна именно тем, что распространяется при помощи облачного сервиса Microsoft.

«Недавно мы наткнулись на вредоносный файл, предназначенный для мобильной операционной системы Android. Он располагался в одном из аккаунтов обычного сервиса OneDrive, файл назывался “Gb whatsapp techmity.com hack.apk”», — пишут эксперты Symantec.

В ходе исследования и сбора информации, исследователи Symantec пришли к выводу, что OneDrive использовался для распространения вредоносного файла APK, получившего имя «Fake WhatsApp».

Углубившись в анализ, специалисты отметили, что при нажатии ссылки для расшаривания файла HTTP-запрос перенаправляет на LiveFileStore с помощью заголовка «Location». Благодаря этому становится понятно, что зловред хранится не на платформе OneDrive, скорее на LiveFileStore.

Домен livefilestore.com зарегистрирован Microsoft и используется для хранения контента, загруженного пользователями. Этот домен можно рассматривать как платформу хранения контента, но он не является копией «1drv.ms». Если пользователь загружает какой-либо файл, он будет храниться на livefilestore.com, а ссылка на него будет вида «1drv.ms».

Когда HTTP-запрос перенаправляется на платформу LiveFileStore, приложение загружается через заголовок ответа HTTP «Content-Disposition».

Анализ поведения показал, что вредонос выполняет несанкционированные операции на устройствах пользователей, а также использует имя законного поставщика услуг.

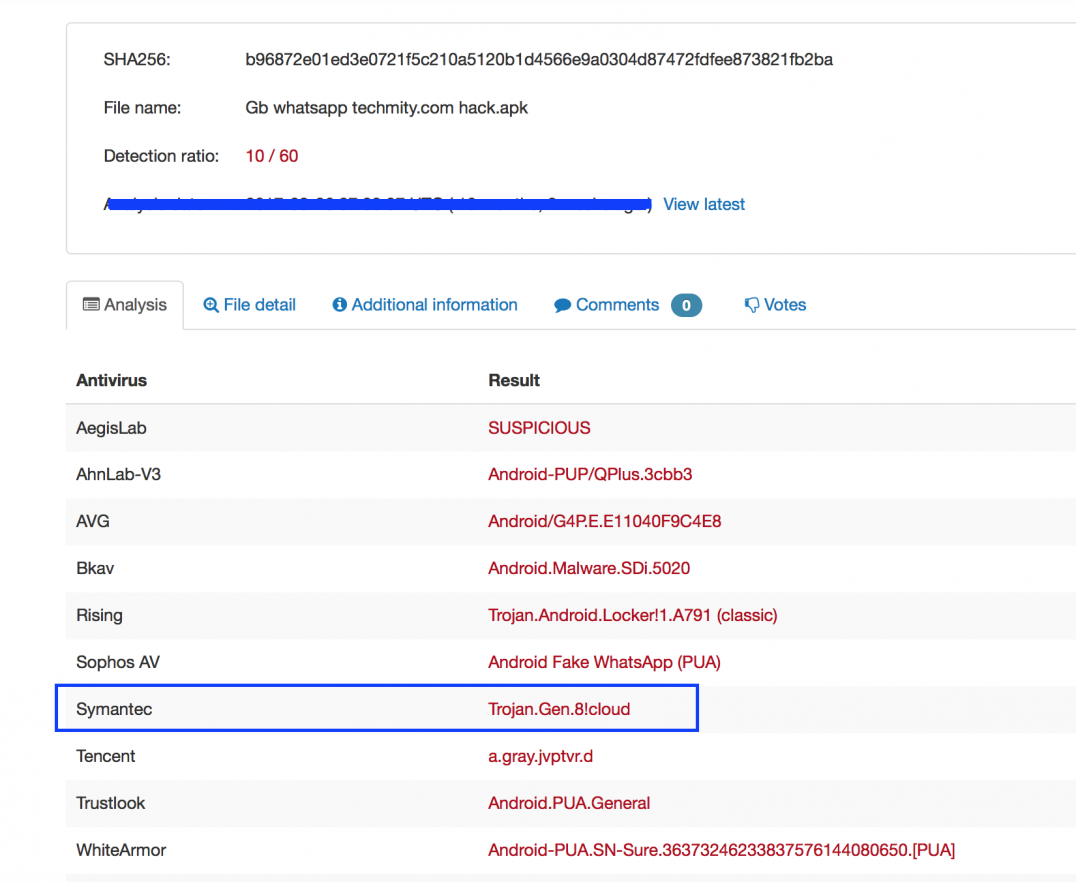
10 из 60 антивирусных продуктов на VirusTotal дезертируют этот файл, либо считают подозрительным:

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru