



Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Пользователи биржи Binance подверглись фишинговой атаке

Представители криптовалютной биржи Binance опубликовали объяснения относительно недавнего инцидента, в ходе которого злоумышленникам удалось получить доступ к некоторым аккаунтам. На данный момент средства пользователей находятся в безопасности, несанкционированные операции приостановлены, а слухи о компрометации биржи не подтвердились.

Оказалось, что все дело в банальных фишинговых схемах, о которых постоянно предупреждают пользователей. Киберпреступникам удалось продумать и подготовить серию фишинговых кампаний, целью которых были пользователи биржи Binance.

В ходе подготовительных действий злоумышленники собирали информацию об ученых записях, а в самих вредоносных операциях использовали поддельные домены, которые были искусно замаскированы под легитимные.

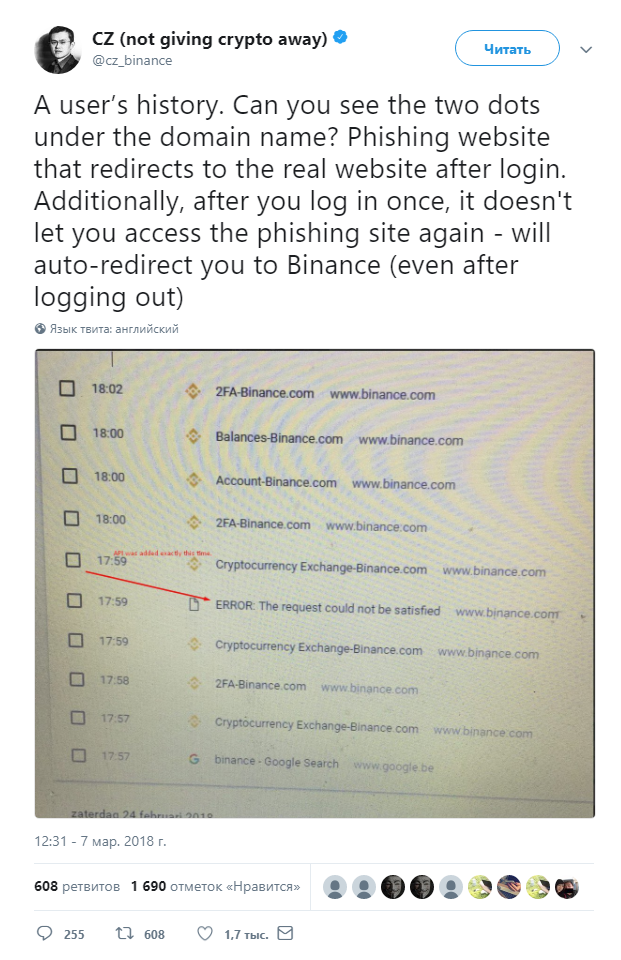
Генеральный директор Binance опубликовал в Twitter запись, в которой разъяснил принцип атаки, а также привел скриншот истории браузера, где отчетливо видна проблема с фишинговым сайтом.

«Это история браузера. Видите две точки под доменным именем? Это фишинговый сайт, перенаправляющий пользователя на реальный сайт после входа в систему. Более того, после того, как пользователь войдет в систему, получить доступ к фишинговому сайту уже не получится — вы будете автоматически перенаправлены на официальный сайт Binance (даже если выйдете из учетной записи там)», — пишет глава Binance.

Отмечается, что киберпреступники не сразу развивали активную вредоносную деятельность, предпочитая для начала работать скрытно, не вмешиваясь в функционирование скомпрометированных аккаунтов.

Они создавали ключи API для каждого скомпрометированного аккаунта, что позволило массово использовать их 7-го марта, заставив взломанные учетные записи торговать VIA/BTC, постепенно повышая цену.

Система безопасности Binance быстро (в течение двух минут) распознала нетипичное поведение и заблокировала подозрительные транзакции. После инцидента представители биржи приняли решение организовать программу выплаты вознаграждений за информацию о злоумышленниках, совершивших эту кибератаку.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru