



Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Документы Word используются для атак международных гуманитарных движений

Недавно обнаруженная операция кибершпионажа на национальном уровне направлена на организации гуманитарной помощи по всему миру. Злоумышленники используют бэкдоры, скрытые во вредоносных документах Word.

Вредоносная кампания получила имя Honeybee из-за названия документов-приманок, используемых в атаках. Honeybee обнаружили исследователи антивирусной компании McAfee, также они идентифицировали вредоносную программу, используемую в атаках и распространяемую с помощью фишинговых писем — бэкдор Syscon.

Эксперты утверждают, что это модифицированная версия оригинального Syscon, впервые обнаруженного в августе. Этот бэкдор позволяет шпионить за пользователем зараженной машины, а также красть данные.

Syscon использует FTP-сервер в качестве командного центра, некоторые специалисты связывают этот бэкдор с другими вредоносными кампаниями, которые приписывают Северной Корее.

Обнаруженная McAfee вредоносная кампания стартовала в январе, зловред доставляется с помощью документов Word, имя автора которых значится как «Honeybee».

Вредоносный документ содержит макрос Visual Basic, при активации которого на компьютер устанавливается Syscon. Злонамеренное содержимое скрывается в закодированных данных Visual Basic Script.

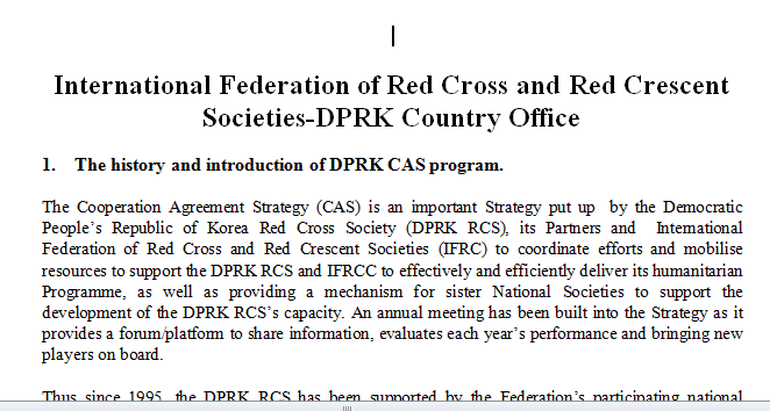
Некоторые из вредоносных писем рассылались под темой «Международное движение Красного Креста и Красного Полумесяца — Офис КНДР», именно они участвовали в распространении бэкдора.

Уловки, используемые злоумышленниками в Honeybee, банальны — жертве предлагается разрешить выполнение содержимого для открытия документа. Если пользователь соглашается, запускается вредоносный макрос.

«Вредоносная программа предназначена для сбора информации о зараженной системе, котоаря впоследствии может использовать для шпионажа», — объясняет старший аналитик компании McAfee.

Помимо основного вредоноса, идентифицированного как Syscon, во вредоносной кампании используется Win32-дроппер, получивший имя MaoCheng. Он отметился тем, что использует цифровую подпись от Adobe Systems.

«Это попытка обойти механизмы безопасности в Windows», — комментирует специалист McAfee.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru