



Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Злоумышленники могут майнить криптовалюту внутри документов Word

Специалисты в области безопасности обнаружили интересную схему добычи цифровой валюты — киберпреступники могут использовать для этого вредоносные документы Word. Злонамеренный код JavaScript может быть помещен внутрь документа благодаря недавно реализованной функции встраивания видео в документ Word.

Как пишут эксперты, встроить скрытый майнер в документ можно с помощью тега iframe, более того, специалисты отмечают, что сделать это можно с любого сайта ввиду отсутствия какого-либо белого списка доверенных доменов.

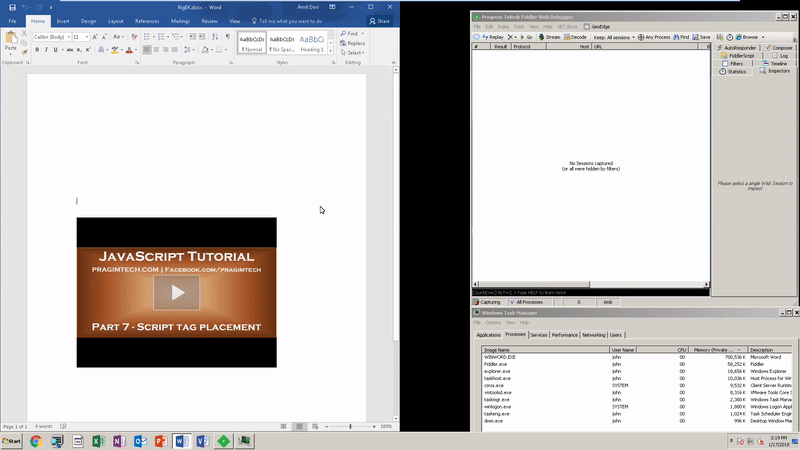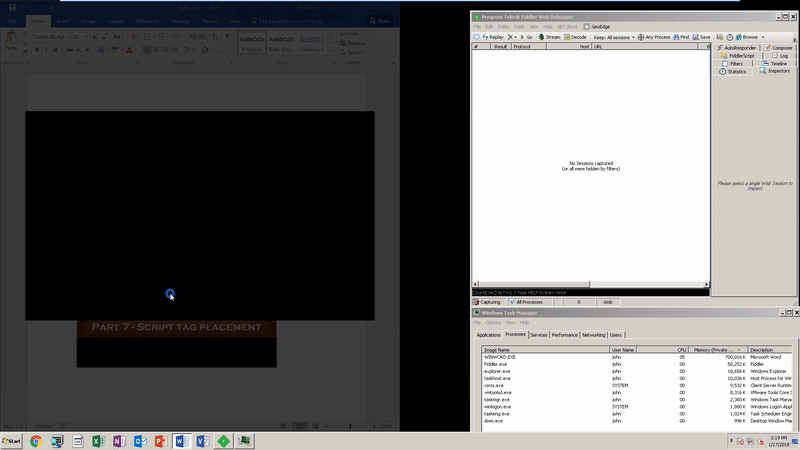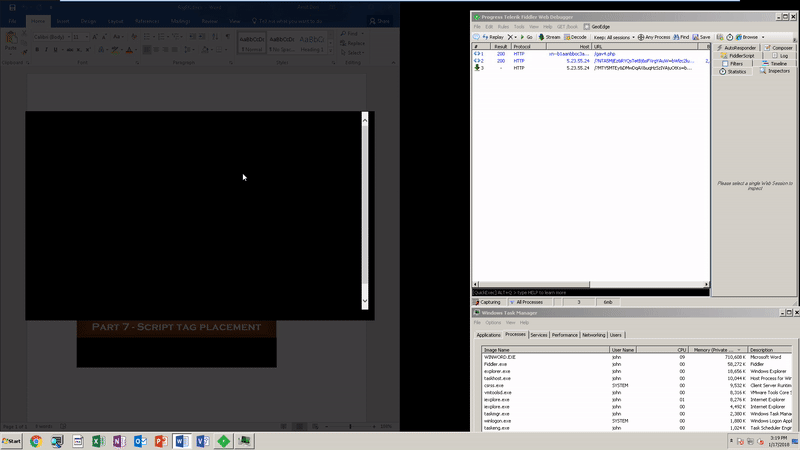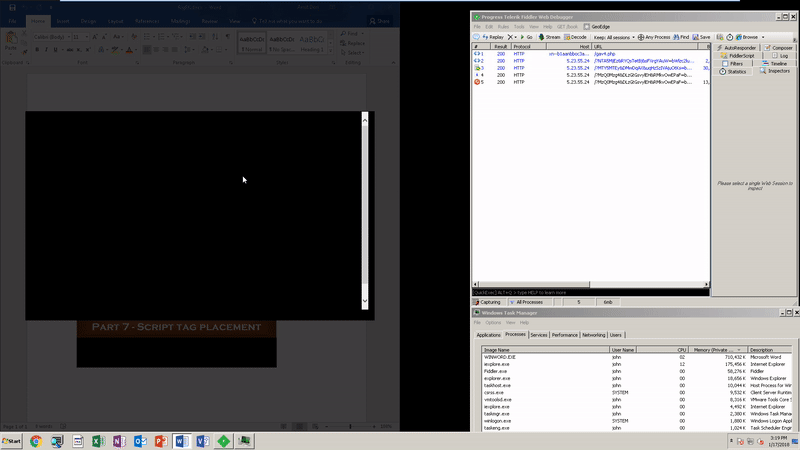
Таким образом, киберпреступник размещает видео на своем домене, убедившись, что вместе с ним в документ будет встроен скрипт для майнинга, затем делает рассылку вредоносных документов. При запуске видео, встроенного в такие документы, ограниченная версия браузера Internet Explorer запустит скрипт, добывающий криптовалюту Monero.

Единственный минус подобного метода для злоумышленника — малая прибыль, вряд ли получится добыть много криптовалюты, даже заставив множество пользователей запустить видео, встроенное во вредоносные документы. Это объясняется тем, что для удачного майнинга необходимо продолжительное использование ресурсов процессора пользователя, а сама жертва, скорее всего, быстро закроет специально созданный документ Word.

Но и здесь киберпреступники могут пойти иным путем, встраивая таким образом в документы фишинговый контент, который будет принуждать пользовать «авторизовываться» для просмотра видео (на самом деле учетные данные будут просто попадать в руки преступников).

Microsoft на данном этапе отказывается устранять эту проблему, ссылаясь на то, что это такой функционал. Положительным моментом является реагирование подавляющего большинства антивирусов на скрипт для майнинга, однако проблему фишинга это может не решить.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru